'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
设置账户与安全策略
在 账户与安全 中设定创建或更改账户时适用的 ID 和密码规则。还可以设置登录状态保持多久,以及可以同时在多少处登录。
开始之前
- 所需权限:管理员
- 登录攻击检测、自动屏蔽和新设备批准在单独的安全设置中管理。
打开账户与安全界面
- 进入管理员页面。
- 在左侧菜单中选择
用户管理。 - 在子菜单中选择
账户与安全。
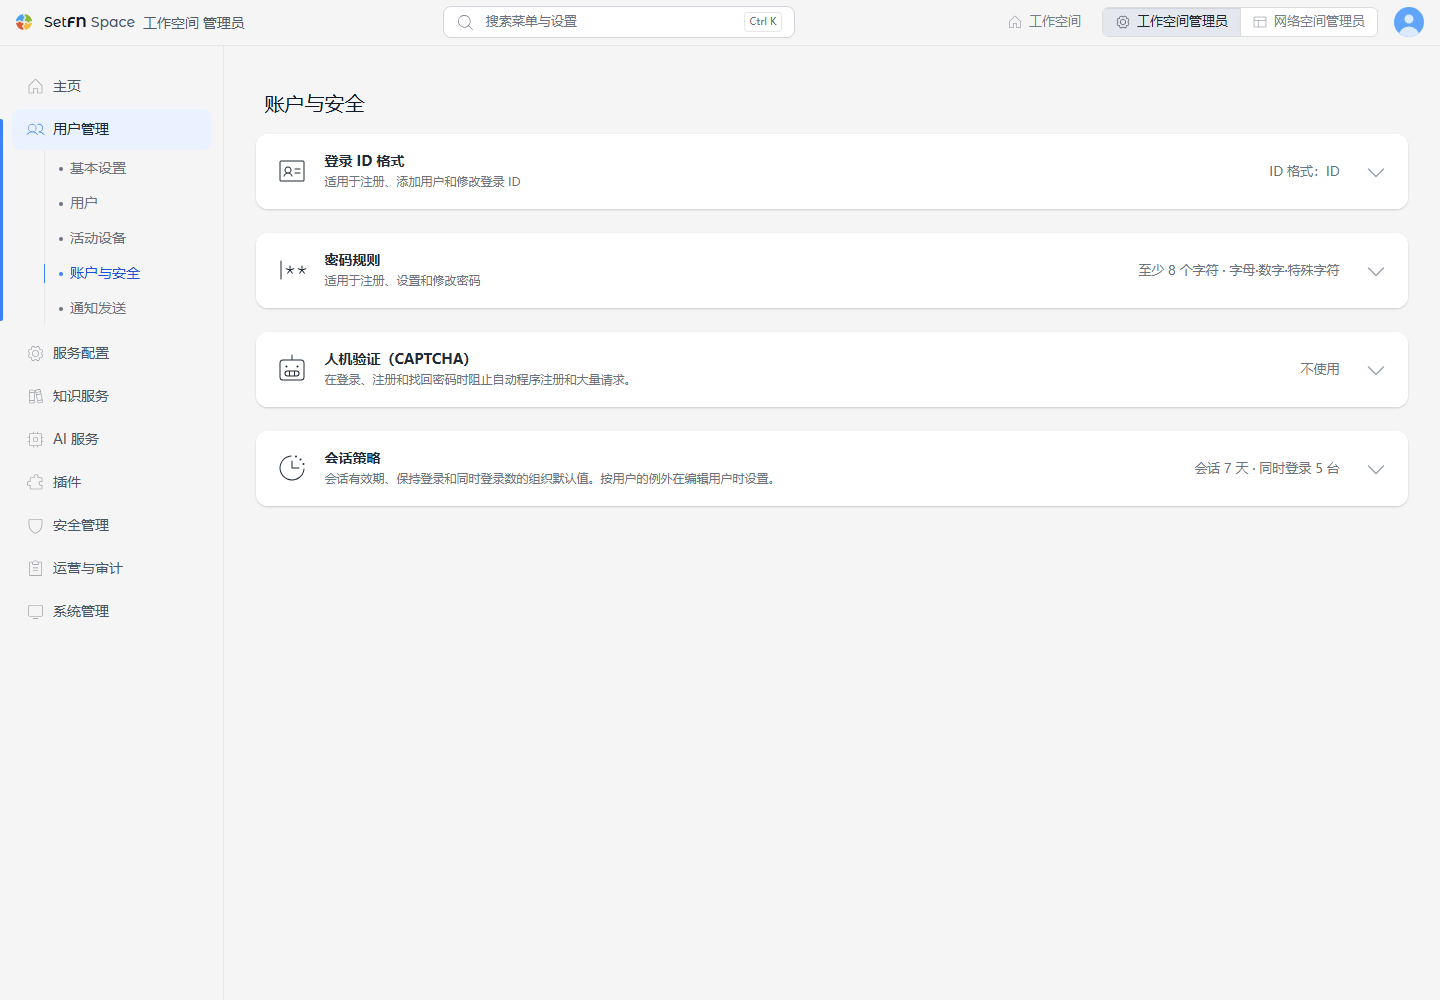
界面中会显示 登录 ID 格式、密码规则、人机验证(CAPTCHA)、会话策略 卡片。选择卡片右侧的箭头即可打开详细设置。
设置登录 ID 格式
| 选项 | 适用内容 |
|---|---|
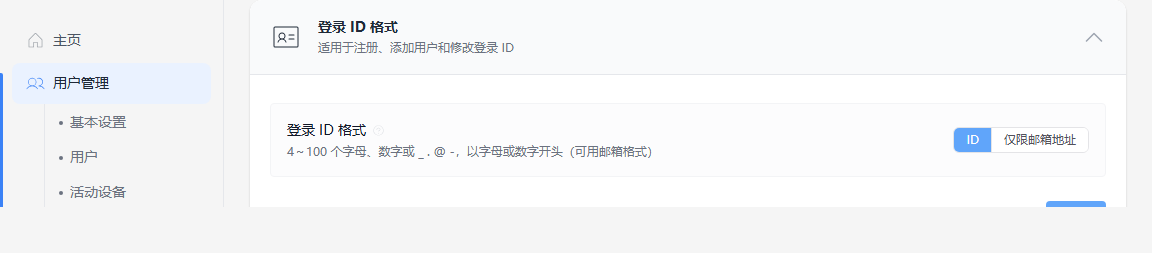
ID | 使用英文字母、数字以及 _ . @ - 组合输入 4~100 个字符。首字符必须是英文字母或数字。也可以使用电子邮件地址。 |
仅限邮箱地址 | 只能使用 name@example.com 这样的电子邮件地址作为 ID。 |
选择 应用 进行保存。此后在注册、添加用户和更改 ID 时都会应用所选格式。现有 ID 不会改变,仍可照常登录。
设置密码规则
长度与更换周期
| 项目 | 产品默认值 | 范围与行为 |
|---|---|---|
最短长度(字符) | 8 | 4~128 个字符 |
更换周期(天) | 0 | 0~3650 天。为 0 时不设置更换周期。 |
禁止重复使用的数量 | 0 | 0~12 个。为 0 时可以再次使用以前的密码。 |
必要条件
| 项目 | 产品默认值 |
|---|---|
包含字母(不分大小写) | 开启 |
包含英文大写字母 | 关闭 |
包含英文小写字母 | 关闭 |
包含数字 | 开启 |
包含特殊字符 | 开启 |
不得包含登录 ID | 关闭 |
开启大写或小写字母条件时,包含字母(不分大小写) 也会一并应用。强化后的规则适用于此后的注册以及密码设置或更改。当前密码不会立即改变。修改数值后,选择 密码规则 卡片中的 应用。
新安装服务器的默认规则
上表中的产品默认值是旧版本安装的服务器所使用的值。使用 2026-10-24 之后的版本新安装的服务器,会按照 NIST SP 800-63B-4 的建议,以 最短长度(字符) 为 12、所有必要条件均关闭的状态开始。不要求组合不同种类的字符,而是通过长度和常见密码拦截来保护密码。安装向导中的首个管理员密码以及用命令设置的密码也适用相同规则。已在运行的服务器规则不会改变;如有需要,可以在此页面改为相同的值。
常用密码或曾在数据泄露中出现的密码即使符合规则,也不能用作新密码。管理员创建账户或重置密码时同样适用;用现有密码登录不受影响。
设置会话策略
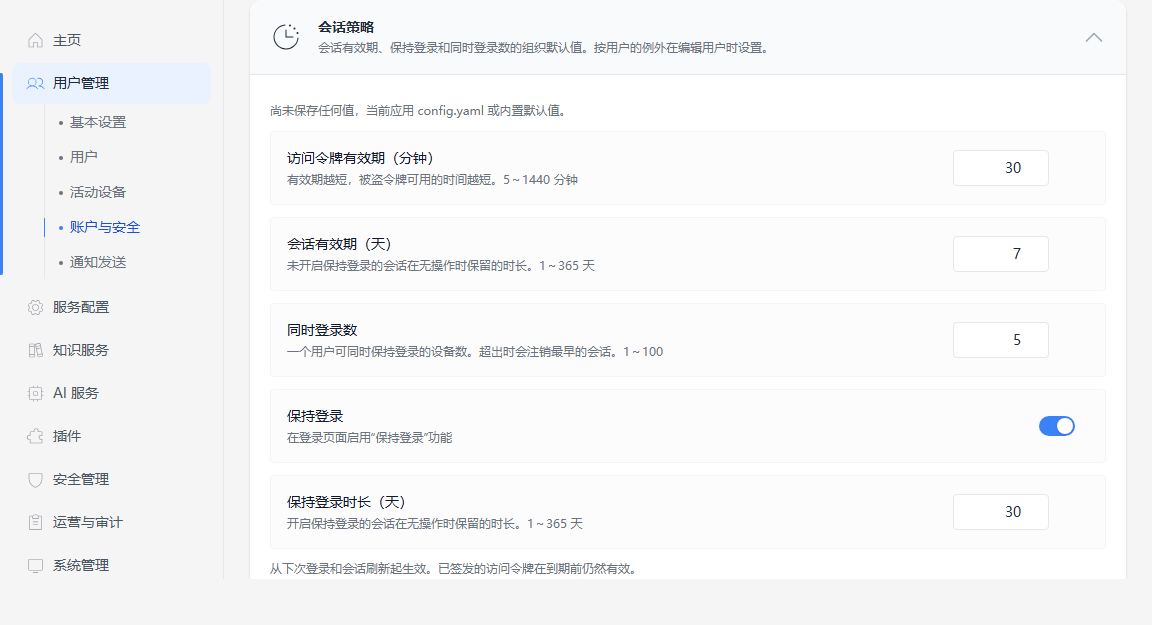
设定适用于整个组织的登录保持时长和同时登录数。
| 项目 | 产品默认值 | 说明 |
|---|---|---|
访问令牌有效期(分钟) | 30 分钟 | 5~1440 分钟。时间越短,被窃取令牌的有效时间就越短。 |
会话有效期(天) | 7 天 | 1~365 天。未选择 保持登录 时,即使没有活动也保持登录状态的期限。 |
同时登录数 | 5 个 | 1~100 个。超出限制时,最早的会话将被注销。 |
保持登录 | 开启 | 在登录界面显示 保持登录 选项。 |
保持登录时长(天) | 30 天 | 1~365 天。选择 保持登录 时,即使没有活动也保持登录状态的期限。 |
如果在服务器中单独设定了值,在首次保存之前,服务器设置优先于产品默认值。
更改后的策略从下次登录或登录会话刷新时开始生效。已签发的访问令牌在到期前仍然有效。要对特定用户应用不同的标准,请在 用户 中编辑该用户。
设置邮箱验证后注册
- 先在通知发送中指定发件邮箱并保存。
- 展开
登录 ID 格式卡片。 - 选择
仅限邮箱地址。 - 开启
邮箱验证后注册。 - 选择
应用。
开启后,只有完成邮箱验证的人才能注册。注册验证仅在只使用电子邮件地址作为 ID 时适用。没有发件邮箱时无法首次开启,请通过 在通知发送中指定 链接前往并先做好准备。
要减少针对注册验证邮件的自动请求,请同时为注册界面设置人机验证。账户规则卡片中显示推荐提示时,可以前往人机验证设置。
设置人机验证
在 人机验证(CAPTCHA) 卡片中设置 Google reCAPTCHA 或 Cloudflare Turnstile 的密钥和应用页面。新密钥的验证以及应用到登录时的注意事项请参考人机验证设置。
保存会话策略
展开 会话策略 卡片,更改值后选择 应用。关闭 保持登录 后,保持时长的输入框将被隐藏。