'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
安全设置
在 安全设置 中设置管理员访问 IP、登录保护、新设备批准、是否强制管理员两步验证、常规 API 请求限制。相关项目归为八张卡片,可在同一页面中更改并保存。
开始之前
- 所需权限:拥有安全设置权限的管理员
打开安全设置页面
- 进入管理员页面。
- 选择左侧的
安全管理。 - 选择
安全设置。
也可以通过上方的 搜索菜单与设置 搜索卡片名称或项目名称并跳转。通过搜索结果跳转时,相应卡片会展开,项目位置会短暂高亮显示。
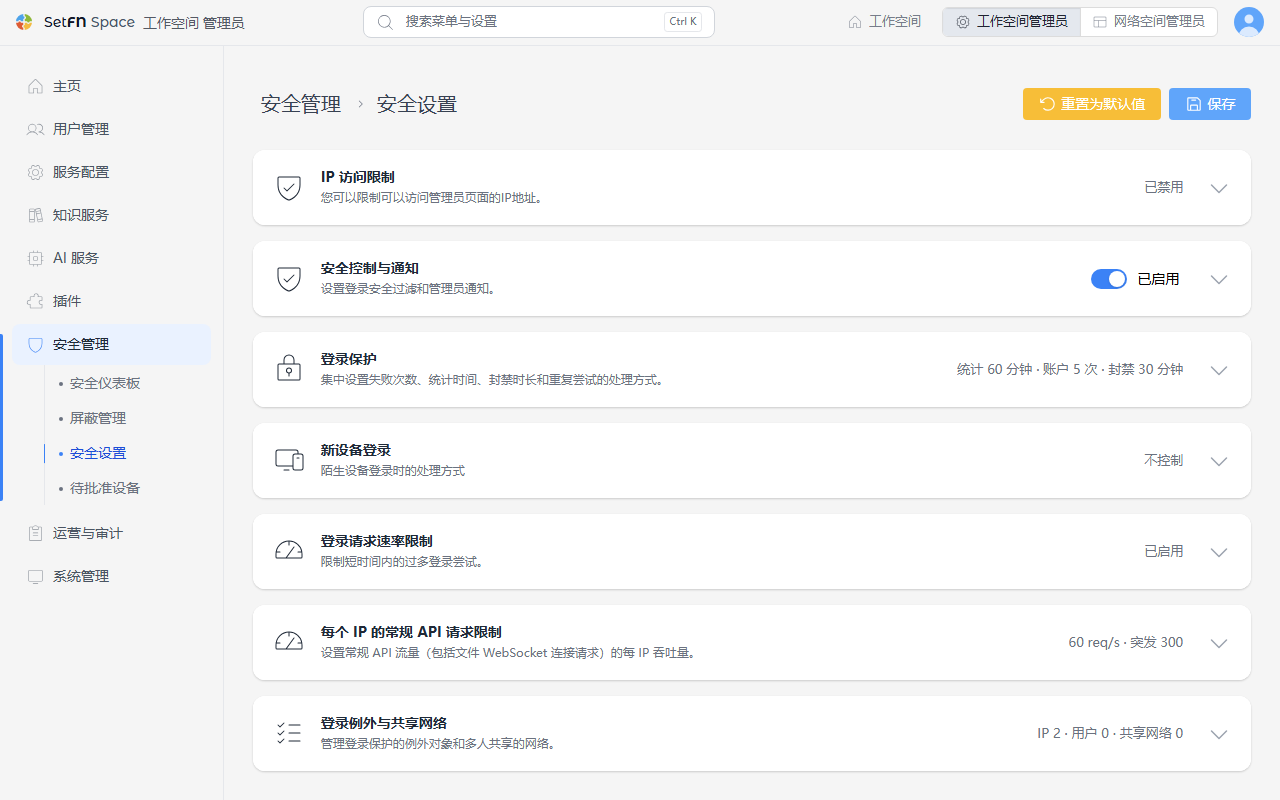
选择卡片右侧的箭头即可打开详细项目。折叠的卡片会显示当前设置的摘要。
| 卡片 | 一同设置的项目 |
|---|---|
IP 访问限制 | 可访问管理员页面的 IP 地址和网段 |
安全控制与通知 | 全局安全过滤器和管理员通知 |
登录保护 | 失败次数、统计周期、屏蔽时长,以及重复攻击和分布式攻击检测 |
新设备登录 | 新设备登录的允许、通知、批准 |
管理员两步验证 | 是否要求所有管理员启用认证应用两步验证,以及我的两步验证状态 |
登录请求速率限制 | 短时间内集中出现的登录请求 |
每个 IP 的常规 API 请求限制 | 常规 API 的持续请求数和瞬时突发 |
登录例外与共享网络 | 登录保护例外和多名用户共同使用的网络 |
IP 访问限制
限制可以访问管理员页面的 IP。开启 启用 IP 访问限制,并确认包含当前访问 IP 在内的允许列表。输入和保存步骤以及访问被阻止时的注意事项,请参阅 IP 访问限制。
它与登录例外列表相互独立。即使登记到 IP 白名单,也不代表允许访问管理员页面。
安全控制与通知
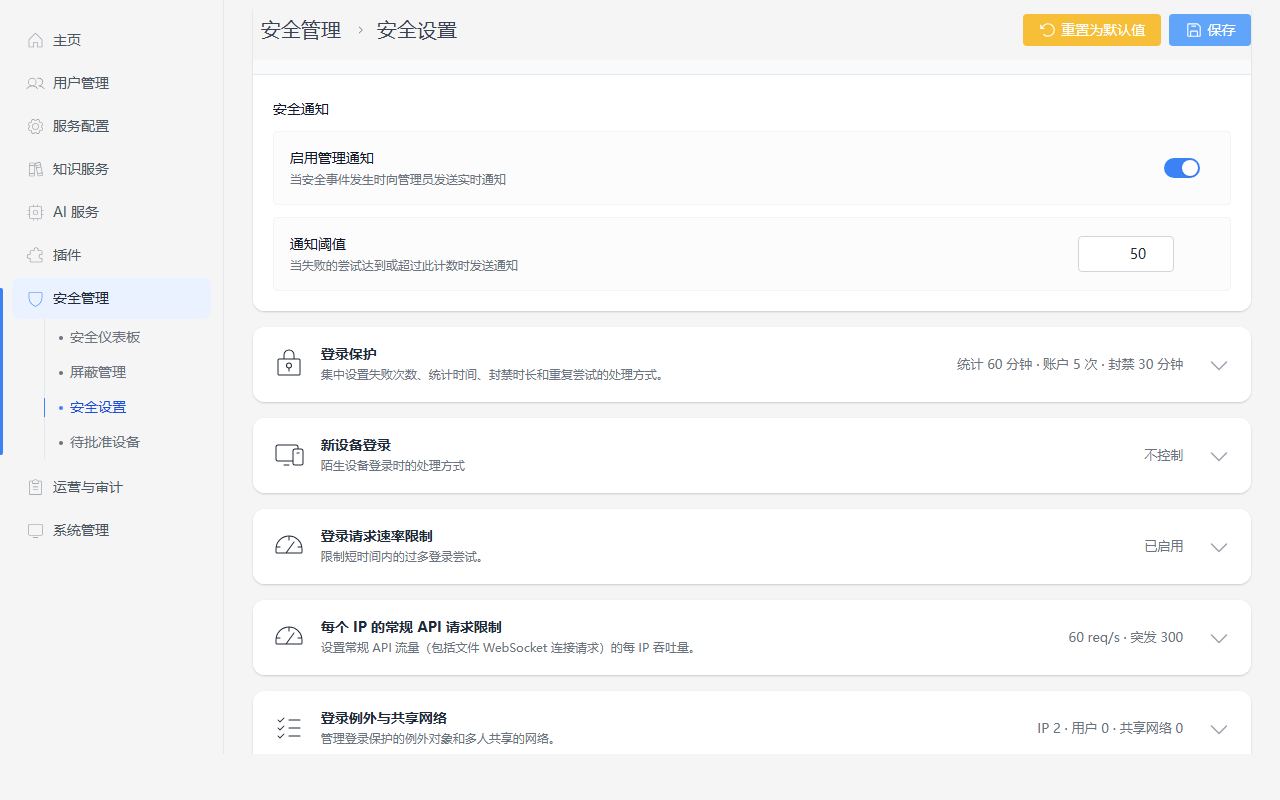
启用全局安全过滤器 用于开启或关闭登录安全检查和自动屏蔽。默认值为启用。关闭后,基于登录失败、登录请求限制、模式检测的屏蔽将停止。失败记录仍会继续保留。
管理员 IP 访问限制、新设备登录策略、每个 IP 的常规 API 请求限制与此开关相互独立。在卡片中设置安全通知。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
启用管理员通知 | 开启 | 开启安全事件的管理员实时通知。 |
通知阈值 | 50 · 1–100000 | 失败时间窗口内的失败尝试达到此次数以上时发送警告通知。相同的警告以 10 分钟为单位合并。 |
自动屏蔽通知不受阈值影响,始终发送。新设备登录通知与此通知设置相互独立。
登录保护
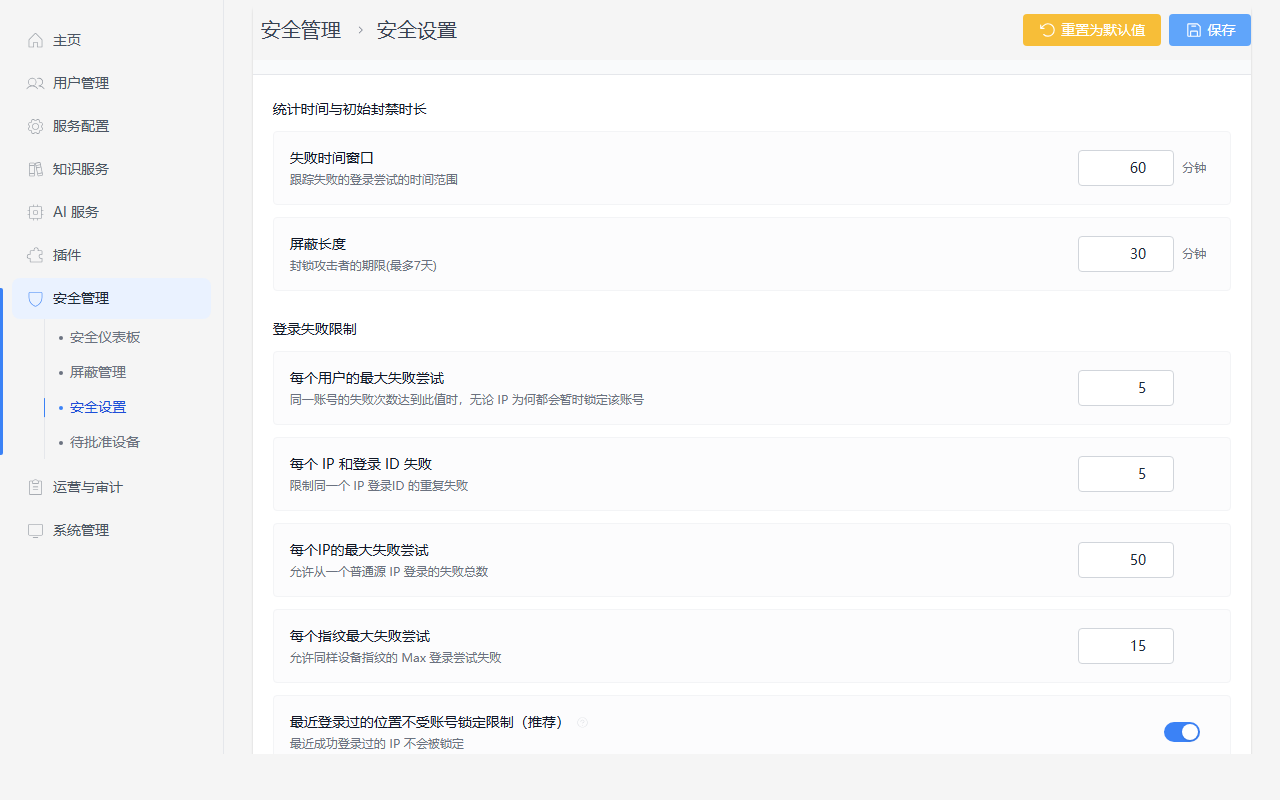
在同一张卡片中设置失败次数、统计周期和屏蔽时长。同时决定是否将最近的登录位置排除在账户锁定之外。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
每个用户的最大失败尝试 | 5 · 1–100 | 同一账户的登录失败达到标准时,暂时锁定该账户。 |
IP 与登录 ID 组合的失败次数 | 5 · 1–100 | 同一 IP 使用同一登录 ID 失败次数的标准。 |
每个 IP 的最大失败尝试次数 | 50 · 10–10000 | 同一 IP 全部失败次数的标准。 |
每个指纹最大失败尝试 | 15 · 1–1000 | 同一设备指纹失败次数的标准。 |
最近登录过的位置不受账号锁定限制(推荐) | 开启 | 将最近登录成功的 IP 排除在账户锁定对象之外。IP 和登录 ID 组合限制仍然适用。 |
视为最近登录的期限(天) | 30 · 1–365 | 视为最近登录的期限(天)。需要开启上面的排除设置后才能输入。 |
失败统计周期与屏蔽时长
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
失败时间窗口 | 60 · 1–1440 | 统计失败次数的周期(分钟)。 |
屏蔽时长 | 30 · 1–10080 | 基本屏蔽持续时间(分钟)。最长 7 天。 |
重复屏蔽与高级检测
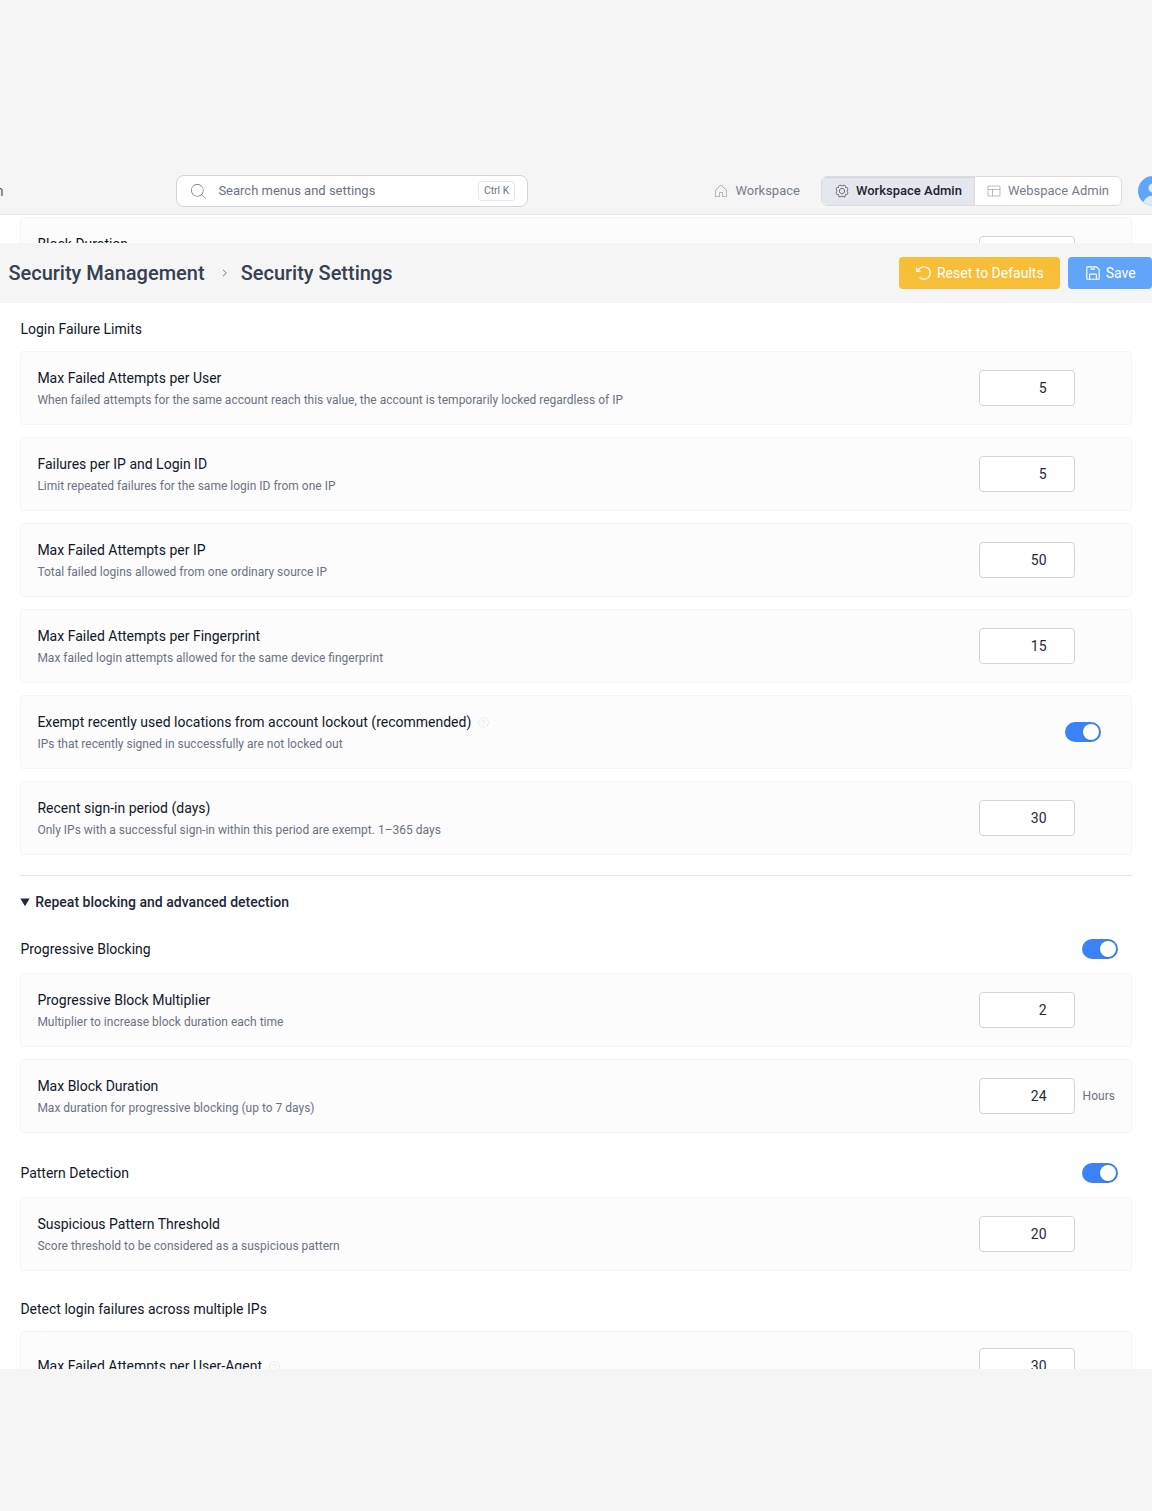
展开 重复屏蔽与高级检测,会显示渐进式屏蔽、模式检测、来自多个 IP 的登录失败检测。渐进式屏蔽和模式检测默认启用。关闭各开关后,相应的数字项目将被禁用。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
渐进式屏蔽乘数 | 2 · 1–10 | 应用于重复屏蔽的乘数。以 0.1 为单位输入。 |
最大屏蔽时长 | 24 · 1–720 | 渐进式屏蔽的最长持续时间(小时)。最长 30 天。 |
可疑模式阈值 | 20 · 2–10000 | 同一 IP 的失败达到此值以上,且不同的用户名超过 10 个或 User-Agent 超过 5 个时,进行模式屏蔽。 |
每个 User-Agent 的最大失败尝试次数 | 30 · 5–10000 | 同一 User-Agent 在多个 IP 上失败时的标准。 |
屏蔽 User-Agent 所需的最少 IP 数 | 3 · 2–1000 | User-Agent 屏蔽所需的不同 IP 数。 |
渐进式屏蔽按 屏蔽时长 × 乘数^(此前自动屏蔽次数) 计算,且不超过最大屏蔽时长。User-Agent 是浏览器或应用的识别信息,常见浏览器和受信任的官方应用不计入 User-Agent 失败统计。
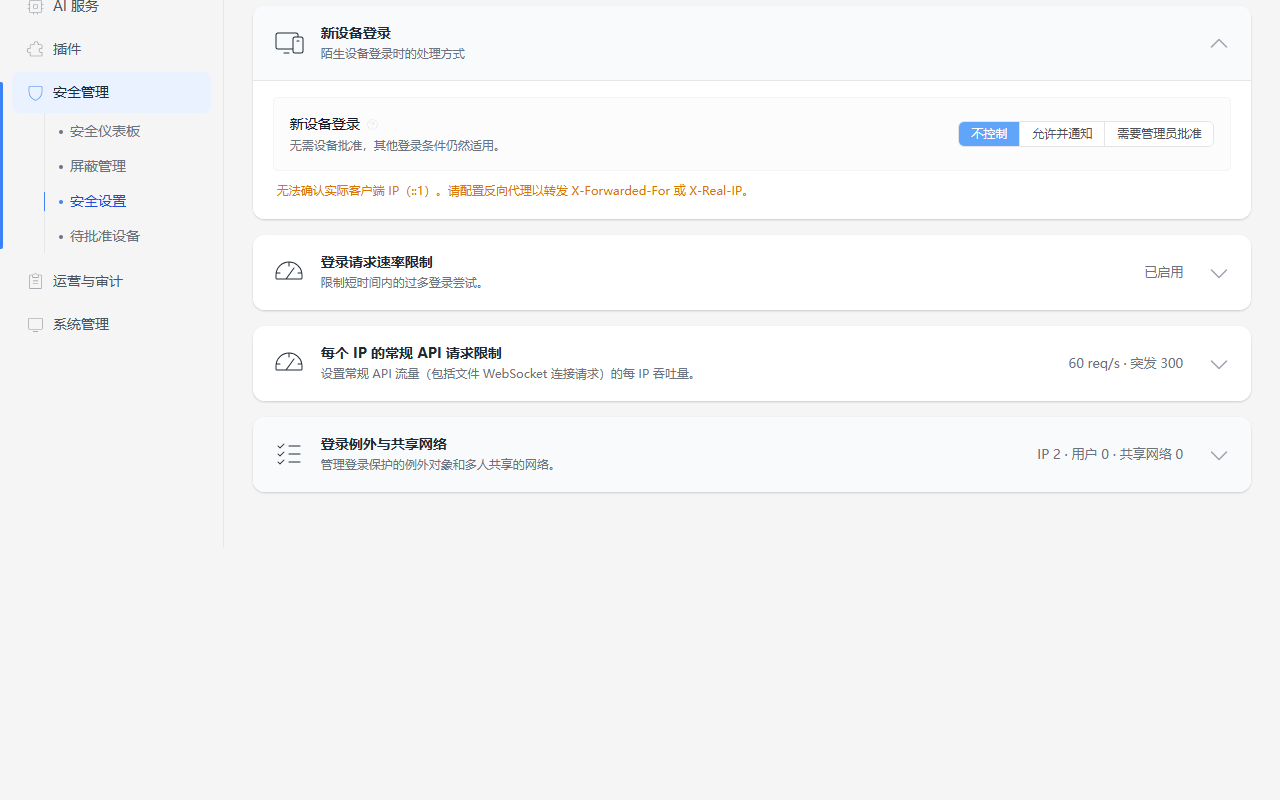
新设备登录
选择从首次出现的设备登录时的处理方式。默认值为 不控制。
| 选项 | 行为 |
|---|---|
不控制 | 不应用设备批准条件。账户状态和其他登录保护条件仍然适用。 |
允许并通知 | 从首次出现的设备登录时予以允许,但会记录到管理员安全通知和认证记录中。 |
需要管理员批准 | 只有管理员批准的设备才能登录。未批准的设备将作为待批准请求接收。 |
选择 需要管理员批准,并通过右上角的 保存 应用。此方式可在 Team 及以上套餐中选择。请求可在管理员主页的 需要立即处理的事项 和 安全管理 > 待批准设备 中批准或拒绝。详细步骤请参阅处理待批准设备。
- 普通账户即使是首个设备或来自白名单 IP,也需要管理员批准。
- 在
不控制、允许并通知等策略下自动登记的设备,在开启批准策略后也需要重新获得管理员批准。 - 为便于恢复策略,最高管理员和完全管理员不在设备批准对象之内。
- 在反向代理环境中,请确认是否传递了真实访问 IP。IP 白名单和访问 IP 确认与否都不是普通账户跳过设备批准的条件。
管理员两步验证
开启 要求管理员启用两步验证 后,所有管理员账户都必须设置认证应用两步验证。默认值为关闭。未设置的管理员登录后会被引导到设置页面,完成设置前无法使用管理员页面、文件和实时连接。
同一张卡片的 我的两步验证 会显示当前账户的状态。如果开启策略的管理员尚未设置,请先通过 打开设置页面 为自己的账户完成设置。设置步骤和恢复方法请参阅设置管理员两步验证。
登录请求速率限制
限制短时间内集中出现的登录请求。默认值为启用,关闭后此卡片的数字输入将被禁用。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
速率限制窗口 | 60 · 1–3600 | 统计登录请求数的周期(秒)。 |
IP 与登录 ID 请求限制 | 10 · 1–1000 | 同一 IP 和登录 ID 组合允许的请求数。 |
每个 IP 的总请求限制 | 120 · 10–10000 | 未登记为共享公司网络的 IP 整体允许的登录请求数。 |
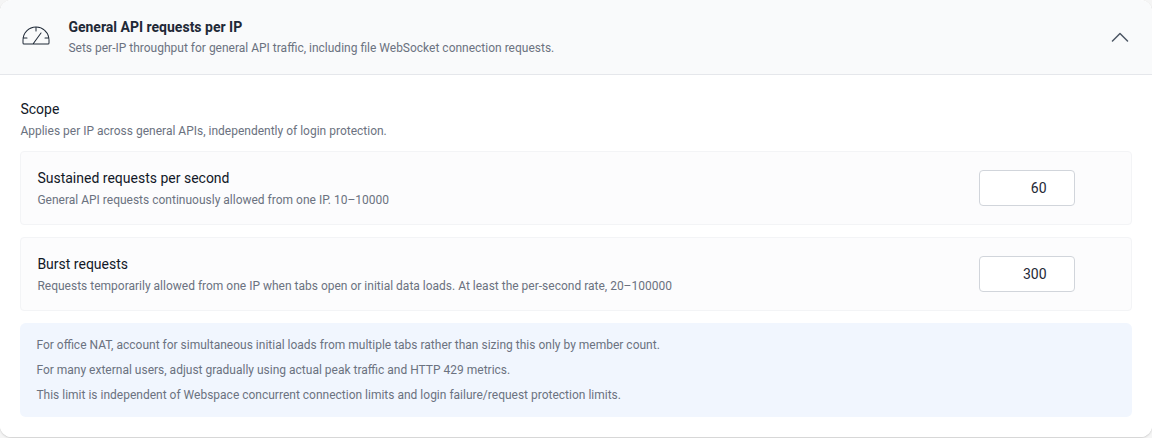
每个 IP 的常规 API 请求限制
设置包括文件 WebSocket 连接请求在内的全部常规 API 按 IP 的处理量。它与登录保护和 Webspace 并发连接上限相互独立。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
每秒持续请求数 | 60 · 10–10000 | 允许单个 IP 持续发出的常规 API 请求数。 |
瞬时突发请求数 | 300 · 20–100000 | 加载初始数据时允许的瞬时请求数。请设置为不低于每秒持续请求数的值。 |
在公司 NAT 环境中,多名用户和多个标签页的初始加载可能在同一 IP 上重叠。请将瞬时突发一并纳入设置,并结合实际峰值流量和 HTTP 429 指标进行调整。
登录例外与共享网络
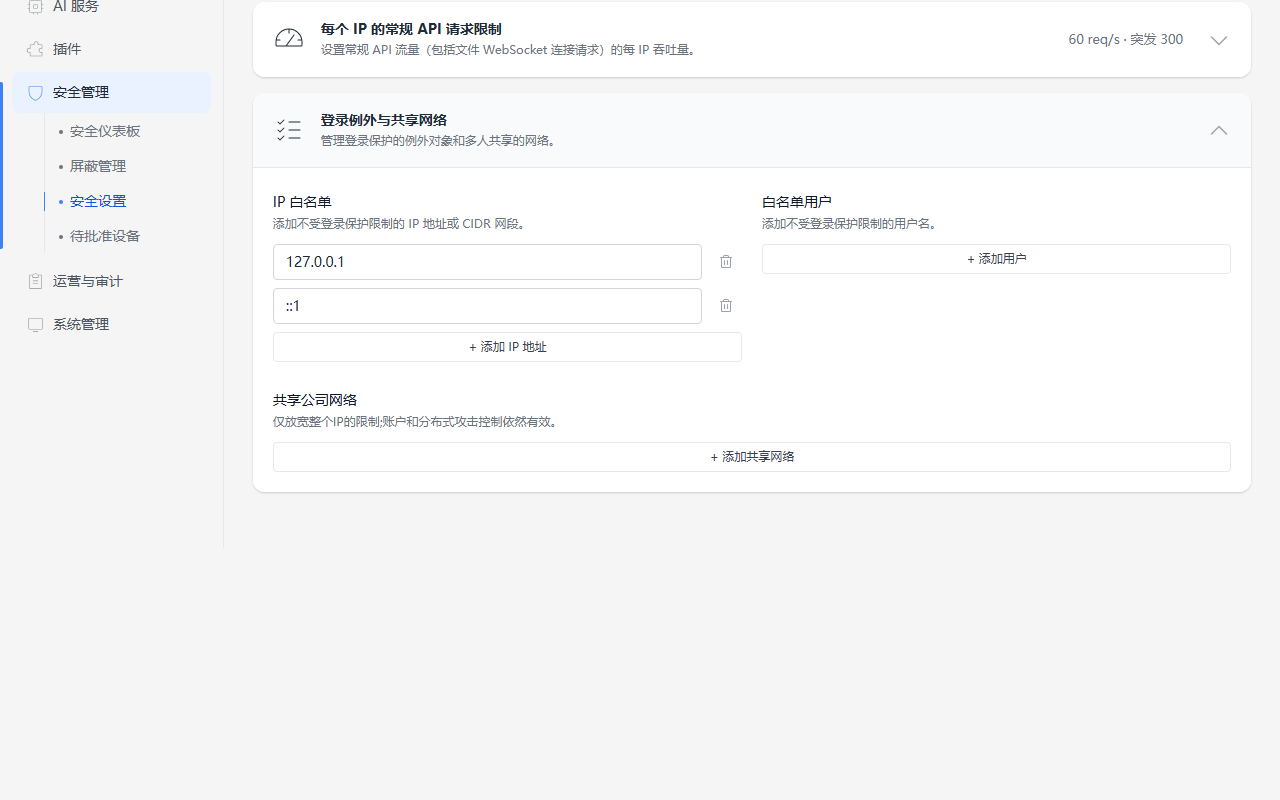
通过各列表的添加按钮登记项目,通过回收站图标删除。IP 地址按 203.0.113.10、网段按 203.0.113.0/24 这样的 CIDR 格式输入。空白输入行会在保存时被移除。下方的默认值以 重置为默认值 为准,已保存的空列表不会被自动填充。
| 项目 | 默认值 · 允许范围 | 说明 |
|---|---|---|
IP 白名单 | 127.0.0.1、::1 | 来自这些地址或 CIDR 的登录将跳过登录保护检查。 |
白名单用户 | — | 这些用户名的登录将跳过登录保护检查。 |
共享公司网络 | — | 放宽每个 IP 的请求总数限制以及基于 IP 和设备指纹的失败限制。账户锁定、IP 和登录 ID 组合、User-Agent、模式检测仍然保持。 |
对于公司内部的共享 IP,只将必要的范围登记为 共享公司网络。管理员页面的允许 IP 列表与此列表分开管理。
保存与重置为默认值
- 选择右上角的
保存。 - 在确认窗口中选择
确认。 - 确认保存完成提示,并确认更改标记已消失。
无需逐张卡片保存,一次保存同一页面中的所有更改。超出允许范围的数字会在输入框下方显示提示。保存验证发现错误时,相应卡片和高级项目会展开并跳转到需要修改的输入框。
IP 访问限制保存失败时,请查看失败提示,然后重新保存剩余的更改。如果其他安全设置已先行保存,会显示部分保存提示。
选择 重置为默认值 并确认后,页面上的值会改为默认值。IP 访问限制也会被禁用,允许列表会被清空。要应用更改,需要再次选择 保存。
存在未保存的更改时会显示标记。跳转到其他页面时会询问是否放弃更改,取消则保留当前页面的值。
注意事项
- 失败次数限制过低时,忘记密码的用户也容易被屏蔽。请确认
最近登录过的位置不受账号锁定限制(推荐)的适用范围。 - 登录例外只登记必要的 IP 和用户。新设备管理员批准和管理员 IP 访问限制不会因登录白名单而跳过。
- 保存设置后,请使用普通测试账户确认登录失败、新设备批准、解除屏蔽是否按预期工作。
- 安全概览中的
运行安全测试是以当前访问会话为基准的检查。普通账户或外部访问的行为需要另行确认。 - 已被屏蔽的对象可在屏蔽管理中查看并解除。