'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
Configurar las políticas de cuenta y seguridad
En Account & Security puede definir las reglas de ID y contraseña aplicables al crear o modificar una cuenta. También puede determinar cuánto dura el inicio de sesión y desde cuántos lugares puede iniciarse simultáneamente.
Antes de comenzar
- Permiso necesario: administrador
- La detección de ataques de inicio de sesión, el bloqueo automático y la aprobación de dispositivos nuevos se administran en Configuración de seguridad.
Abrir Cuenta y seguridad
- Acceda a la página de administración.
- Seleccione
User Management. - Seleccione
Account & Security.
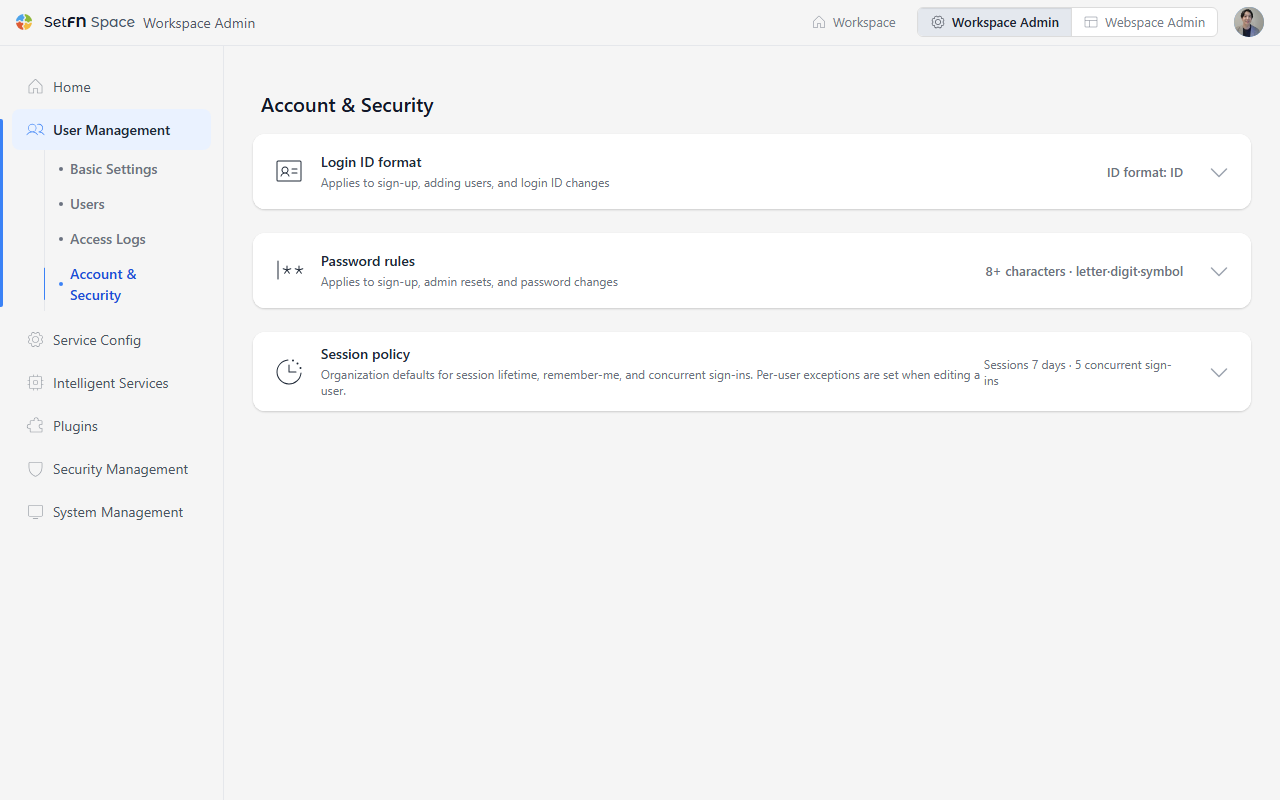
La pantalla muestra las tarjetas Login ID format, Password rules, Robot check (CAPTCHA) y Session policy. Seleccione la flecha situada a la derecha de una tarjeta para abrir sus ajustes.
Configurar el formato del ID de inicio de sesión
| Opción | Aplicación |
|---|---|
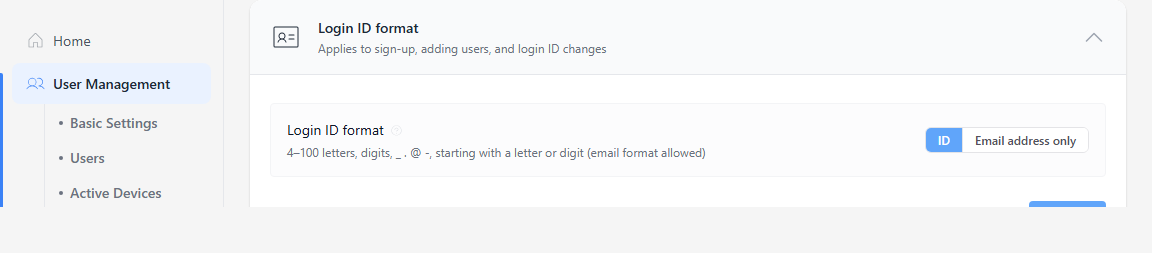
ID | Introduzca entre 4 y 100 caracteres combinando letras latinas, números, _, ., @ y -. El primer carácter debe ser una letra o un número. También se permiten direcciones de correo. |
Email address only | Solo pueden utilizarse direcciones como name@example.com. |
Seleccione Update para guardar. El formato se aplicará en los registros, las altas de usuarios y los cambios de ID posteriores. Los ID existentes no cambian y siguen permitiendo iniciar sesión.
Configurar las reglas de contraseña
Longitud y periodo de cambio
| Campo | Valor predeterminado | Intervalo y comportamiento |
|---|---|---|
Minimum length (characters) | 8 | De 4 a 128 caracteres |
Change interval (days) | 0 | De 0 a 3650 días. 0 desactiva el periodo de cambio. |
Reuse prevention count | 0 | De 0 a 12. 0 permite reutilizar contraseñas anteriores. |
Requisitos
| Campo | Valor predeterminado |
|---|---|
Require a letter (any case) | Activado |
Require an uppercase letter | Desactivado |
Require a lowercase letter | Desactivado |
Require a digit | Activado |
Require a special character | Activado |
Must not contain the login ID | Desactivado |
Al exigir mayúsculas o minúsculas también se aplica Require a letter (any case). Las reglas reforzadas se aplican a los registros y a las contraseñas que se establezcan o cambien posteriormente; no modifican de inmediato las contraseñas actuales. Después de cambiar los valores, seleccione Update en la tarjeta Password rules.
Reglas predeterminadas de un servidor recién instalado
Los valores predeterminados del producto de la tabla anterior corresponden a los servidores instalados con una versión anterior. Los servidores instalados por primera vez con una versión posterior al 2026-10-24 comienzan, según la recomendación NIST SP 800-63B-4, con Minimum length (characters) en 12 y todos los requisitos desactivados. En lugar de exigir combinar tipos de caracteres, la contraseña se protege con la longitud y el bloqueo de contraseñas habituales. La misma regla se aplica a la primera contraseña de administrador del asistente de instalación y a las contraseñas definidas con la línea de comandos. Las reglas de los servidores ya en funcionamiento no cambian; si lo necesita, puede establecer los mismos valores en esta pantalla.
Las contraseñas habituales o que han aparecido en filtraciones de datos no pueden usarse como contraseña nueva aunque cumplan las reglas. Esta comprobación también se aplica cuando un administrador crea una cuenta o restablece una contraseña; iniciar sesión con una contraseña que ya está en uso no cambia.
Configurar la política de sesiones
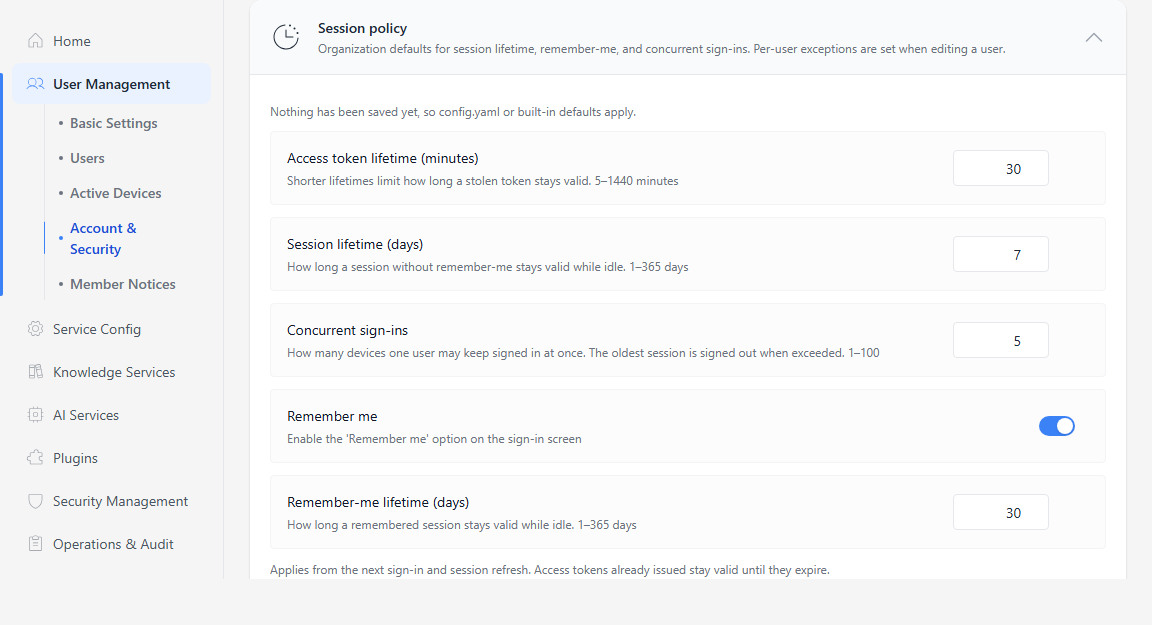
Defina para toda la organización la duración del inicio de sesión y la cantidad de sesiones simultáneas.
| Campo | Valor predeterminado | Descripción |
|---|---|---|
Access token lifetime (minutes) | 30 minutos | De 5 a 1440 minutos. Un valor menor reduce el periodo de validez de un token robado. |
Session lifetime (days) | 7 días | De 1 a 365 días. Periodo durante el que se mantiene la sesión sin actividad si no se seleccionó Keep me signed in. |
Concurrent sign-ins | 5 | De 1 a 100. Al superar el límite, se cierra la sesión más antigua. |
Remember me | Activado | Muestra Keep me signed in en la pantalla de inicio de sesión. |
Remember-me lifetime (days) | 30 días | De 1 a 365 días. Periodo sin actividad cuando se selecciona Keep me signed in. |
Si el servidor tiene valores definidos por separado, estos prevalecen sobre los valores predeterminados del producto hasta el primer guardado.
Los cambios se aplican en el siguiente inicio de sesión o renovación de sesión. Los tokens de acceso emitidos siguen siendo válidos hasta que venzan. Para aplicar criterios distintos a un usuario concreto, edítelo en Users.
Configurar el registro con verificación por correo
- Defina y guarde primero un buzón remitente en Avisos a miembros.
- Despliegue
Login ID format. - Seleccione
Email address only. - Active
Verify email before sign-up. - Seleccione
Update.
Solo podrán registrarse quienes completen la verificación. Esta opción se aplica cuando el ID es exclusivamente una dirección de correo. No puede activarla sin un buzón remitente; utilice el enlace Set in Member Notices para prepararlo.
Para reducir las solicitudes automáticas de mensajes de verificación, configure también CAPTCHA en el registro. Si la tarjeta muestra una recomendación, puede ir directamente a sus ajustes.
Configurar CAPTCHA
En Robot check (CAPTCHA), configure las claves de Google reCAPTCHA o Cloudflare Turnstile y las pantallas donde se aplicará. Consulte Configurar CAPTCHA.
Guardar la política de sesiones
Despliegue Session policy, cambie los valores y seleccione Update. Si desactiva Remember me, se oculta el campo de duración correspondiente.