'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
API · 站点安全
管理外部浏览器应用可以调用 WebSpace API 和 WebSocket 的 Origin,以及已部署网页的 CSP。
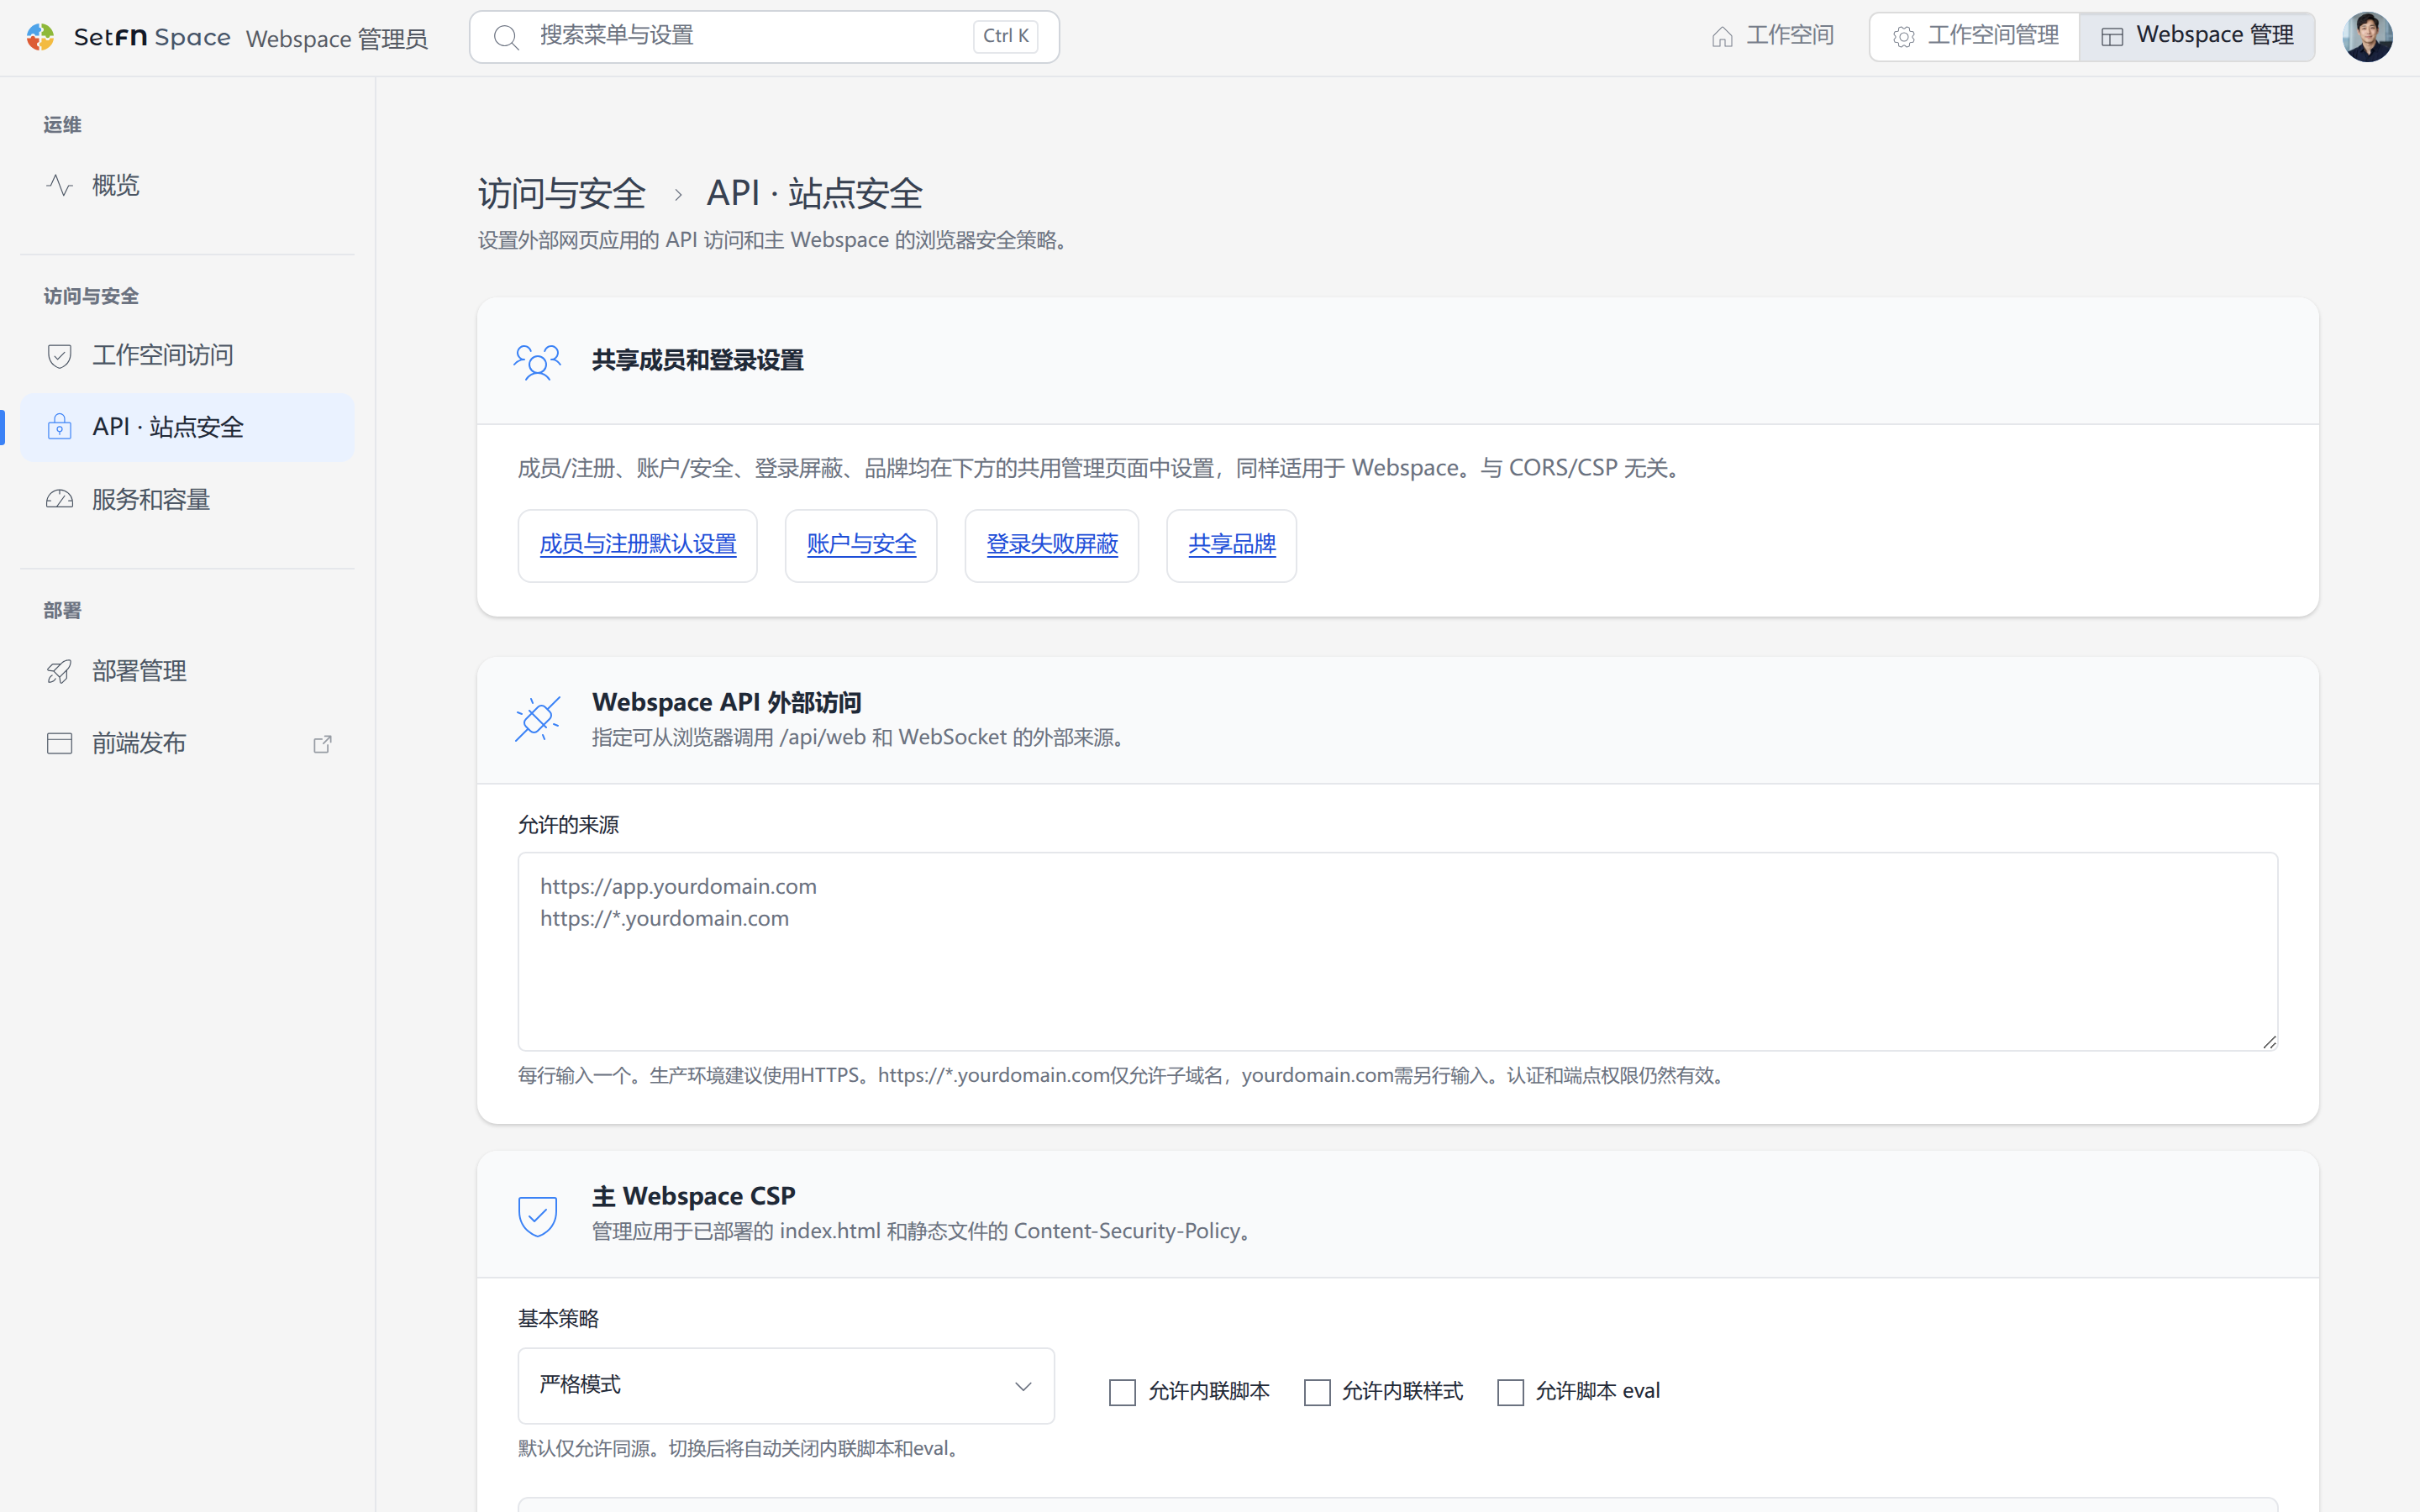
允许的 Origin
每行输入一个 Origin。
https://app.example.com
https://*.example.com
通配符仅允许子域名。即使注册了 https://*.example.com,也不包含 https://example.com,如有需要请另行输入。生产服务建议使用 HTTPS。
Origin 允许是决定浏览器跨源调用范围的设置。登录和各 SFN 端点的 ACL 仍然适用。
Content-Security-Policy
- Web 应用程序兼容性:需要广泛允许外部 CDN 和一般 Web 应用行为时使用。
- 严格模式:以自有资源为中心进行限制。直接写在 HTML 中的脚本和样式以及
eval会被阻止,首次发布前端时将以此模式开始。需要这类代码的现有页面请先确认兼容性。
在外部域名设置中,可以按 script、style、image、font、connect、media、frame 和 frame ancestor 来源分别添加。只注册必要的域名,保存后请在实际部署地址上确认登录、API、WebSocket、图片和 iframe。
策略会反映到 frontend/security.json 中。错误的 CSP 可能会连正常页面也一并阻止,因此建议在更改前记录原有的值。