'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
デプロイ管理とフロントエンドリリース
デプロイ管理では、スキーマ/APIとフロントエンドを誰が本番環境に反映できるのかを決めます。ファイルを編集できるというだけの理由で本番DBを上書きできてしまわないように、デプロイ権限を別に管理します。
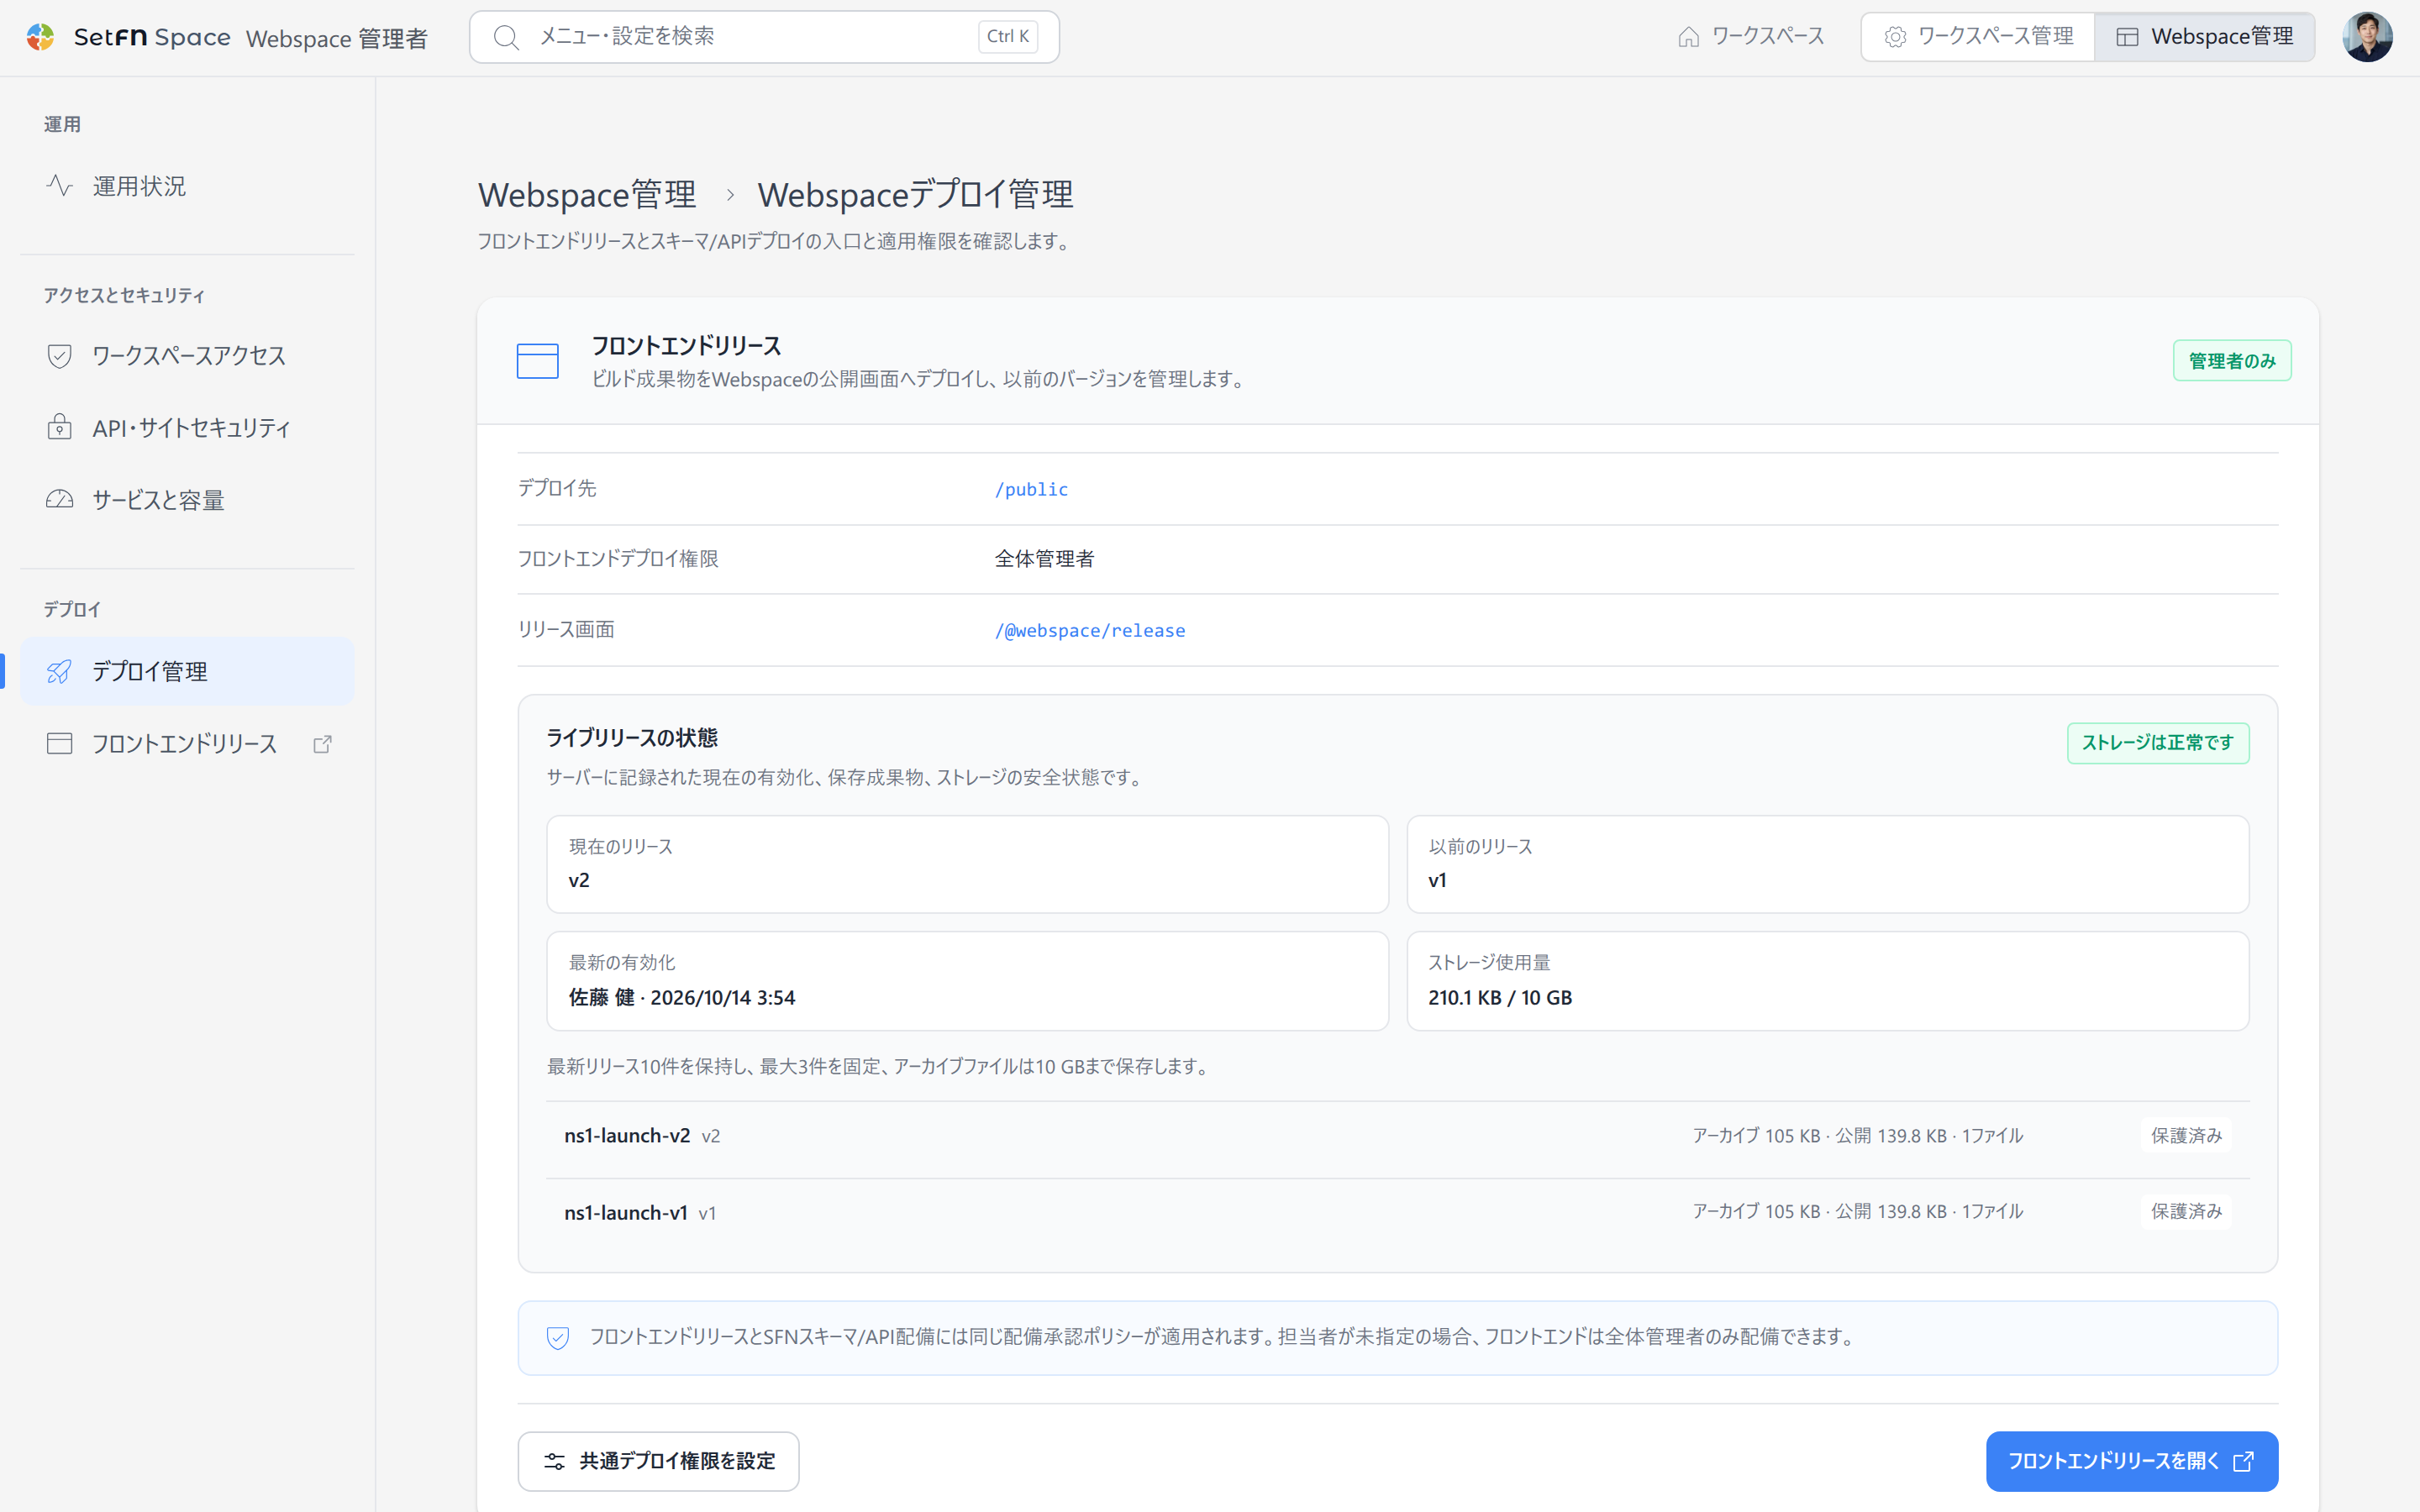
デプロイ権限
組織のポリシーに応じて、管理者のみデプロイ、最低ユーザーレベル、デプロイ担当者を設定します。設定は、共通デプロイ権限を設定を押して開くWebspaceデプロイポリシーで変更します。同じ承認ポリシーが、スキーマ/APIのデプロイとフロントエンドリリースに適用されます。
- 開発・検証環境では、指定のデプロイ担当者に許可します。
- 本番環境では、管理者または承認された担当者に制限します。
- 担当者の変更とデプロイ履歴は、定期的に点検します。
既存データの上書き
スキーマの変更対象のDBにデータがある場合は、データがあるDBの上書きで、全員禁止、フル管理者のみ許可、承認済みデプロイ担当者を許可のいずれかのポリシーを適用できます。
データがある本番DBには、全員禁止またはフル管理者のみ許可を推奨します。実行する前に、変更されるカラム、削除の対象、バックアップと復旧の手順を確認してください。新しいスキーマを適用するときは、既存の接続が整理され、新しい設定で開き直されます。
フロントエンドリリース
フロントエンドリリースメニューを選択すると、リリース画面(/@webspace/release)が開きます。この画面でHTML、CSS、JavaScript、アセットのファイルまたは圧縮ファイルをアップロードし、デプロイ先(/public)に新しいバージョンを公開します。
スキーマ/APIとフロントエンドは独立した成果物ですが、互いに使用するエンドポイントとCSPが一致している必要があります。デプロイ後は、実際の公開アドレスで、静的リソース、認証、REST API、WebSocket接続をあわせて確認してください。