'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
API・サイトセキュリティ
外部のブラウザーアプリがWebSpace APIとWebSocketを呼び出せるOriginと、デプロイされたWeb画面のCSPを管理します。
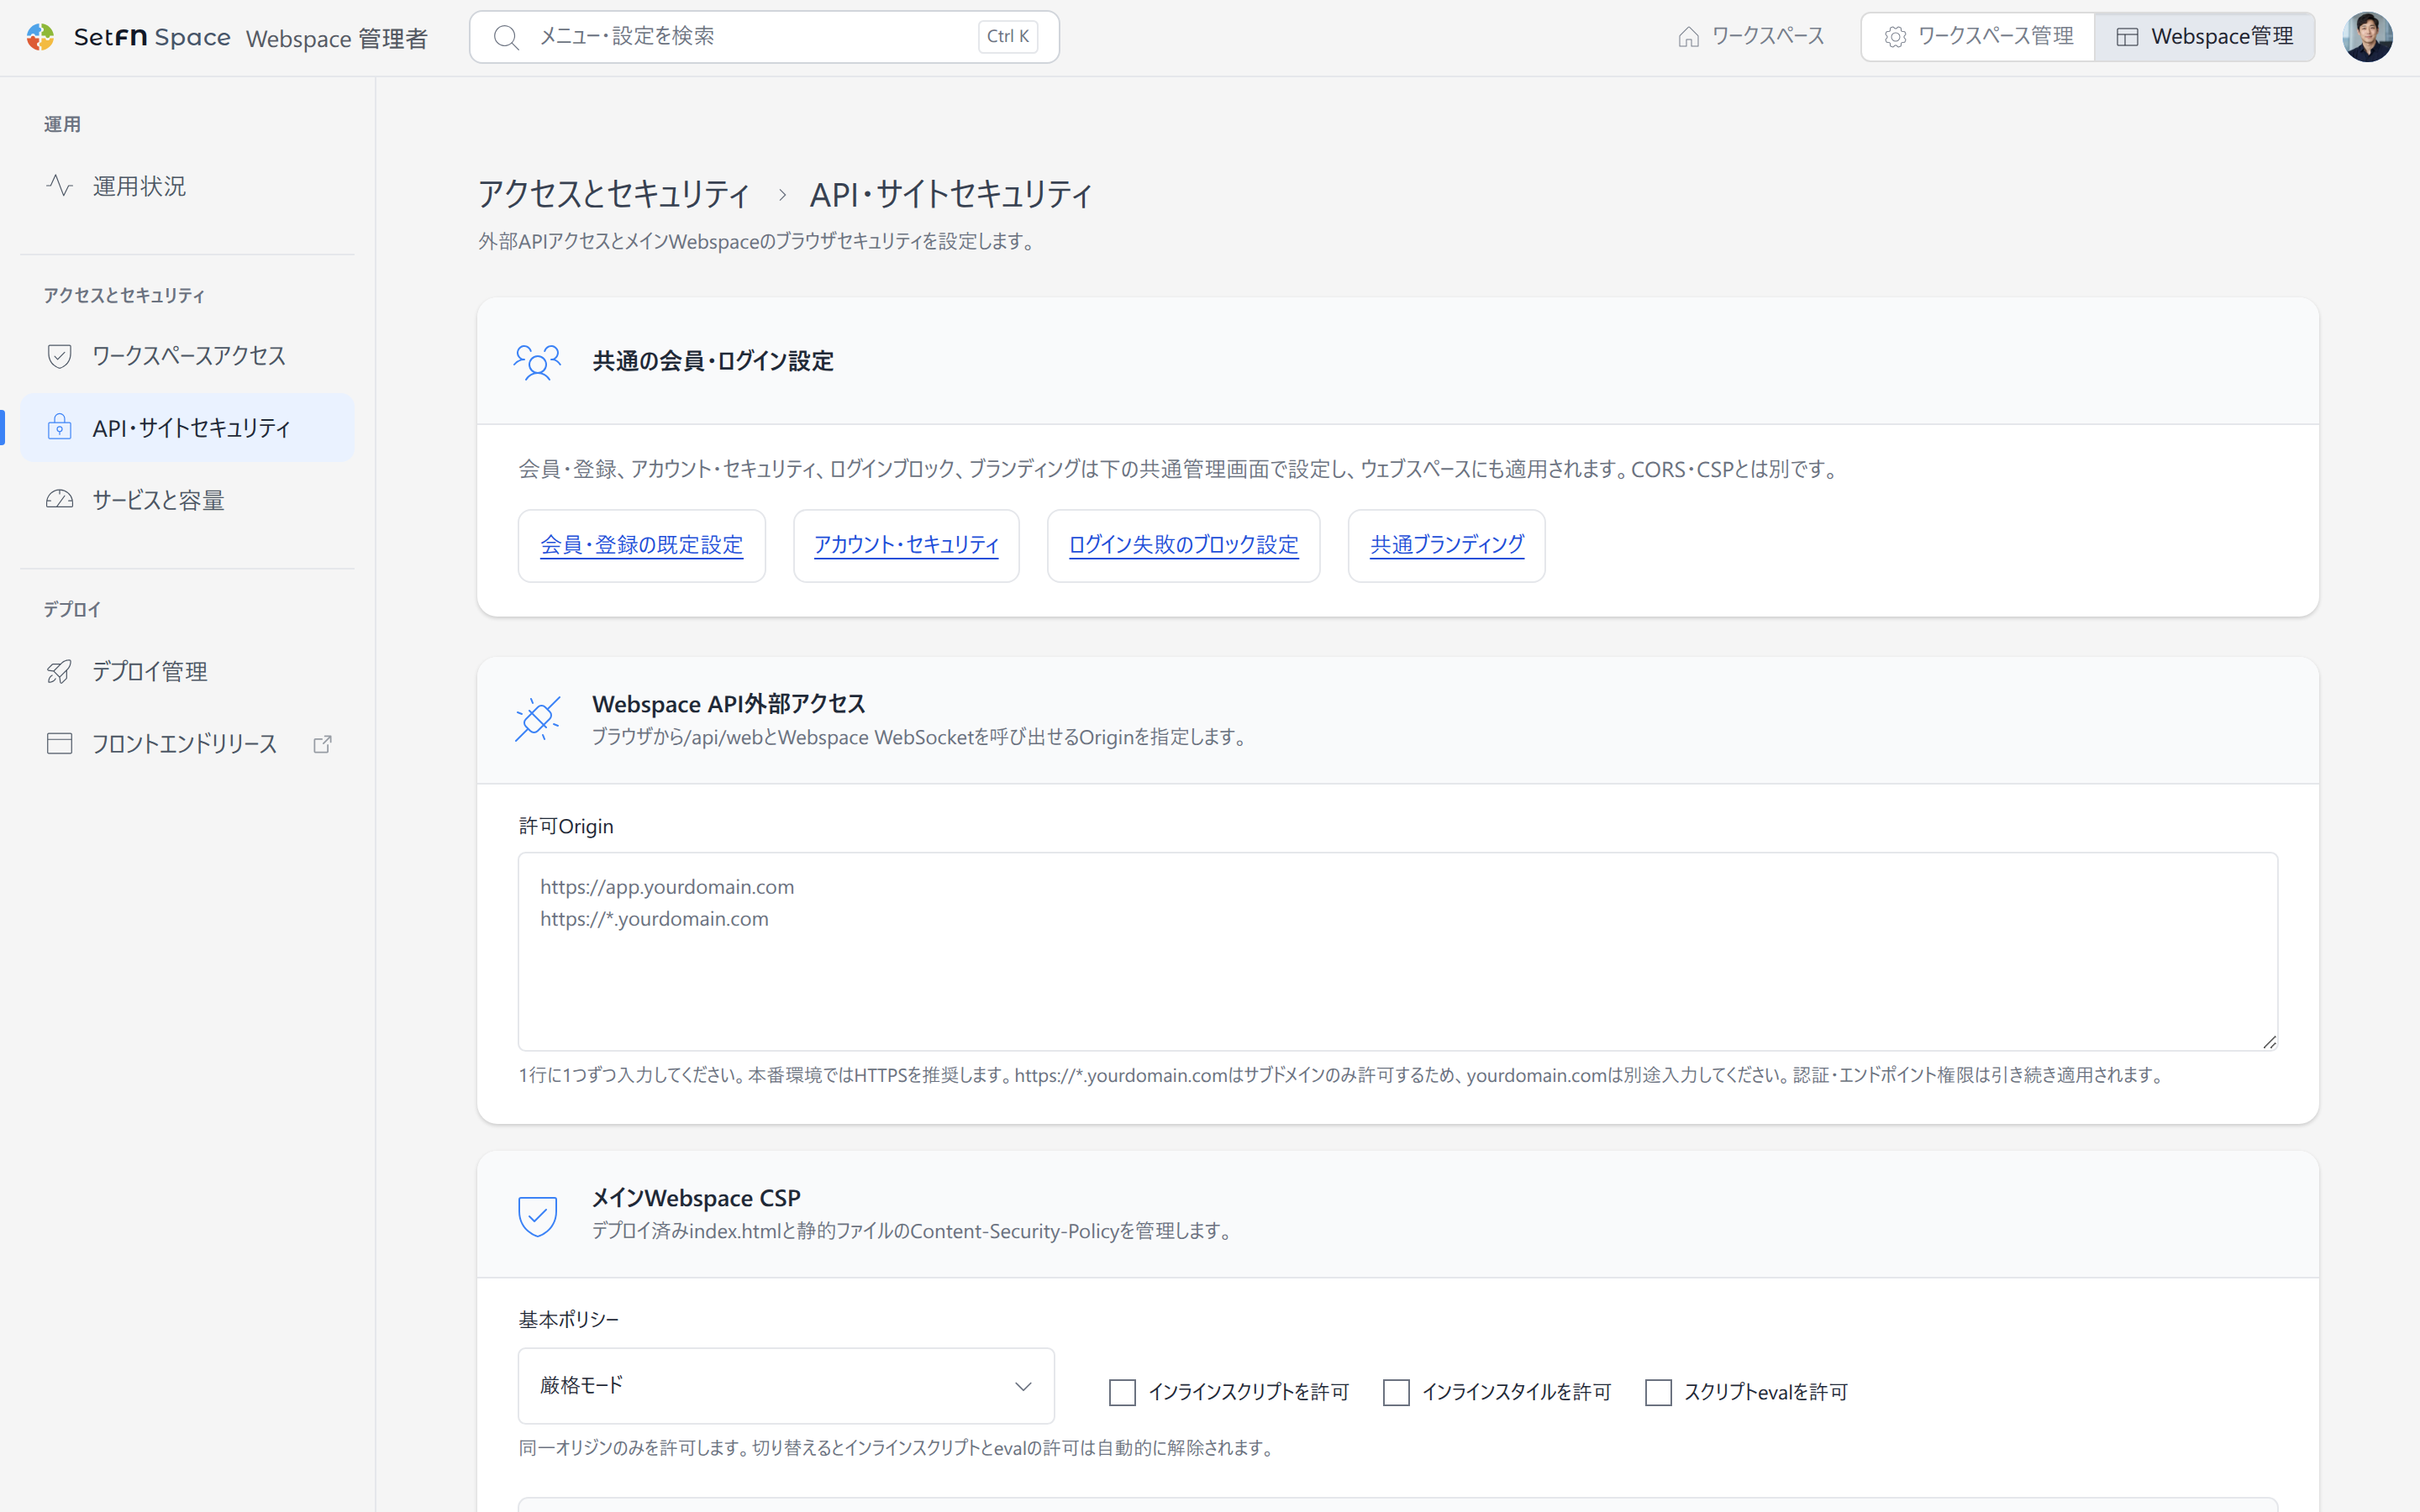
許可Origin
Originを1行に1つずつ入力します。
https://app.example.com
https://*.example.com
ワイルドカードが許可するのは、サブドメインだけです。https://*.example.comを登録してもhttps://example.comは含まれないため、必要な場合は別途入力します。運用中のサービスでは、HTTPSを推奨します。
Originの許可は、ブラウザーのクロスオリジン呼び出しの範囲を決める設定です。ログインと、各SFNエンドポイントのACLは、引き続き適用されます。
Content-Security-Policy
- Webアプリ互換モード:外部CDNと一般的なWebアプリの動作を幅広く許可する場合に使用します。
- 厳格モード:自サイトのリソースを中心に制限します。HTML内に直接書いたスクリプトとスタイル、
evalがブロックされ、フロントエンドを初めてリリースするとこのモードで始まります。こうしたコードが必要な既存の画面は、先に互換性を確認します。
外部ドメイン設定では、script、style、image、font、connect、media、frame、frame ancestorのソースを区別して追加できます。必要なドメインだけを登録し、保存後に、ログイン、API、WebSocket、画像、iframeを実際のデプロイ先のアドレスで確認してください。
ポリシーはfrontend/security.jsonに反映されます。誤ったCSPは正常な画面までブロックすることがあるため、変更前の値を記録しておくことをおすすめします。