'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
API · 사이트 보안
외부 브라우저 앱이 WebSpace API와 WebSocket을 호출할 수 있는 Origin과 배포된 웹 화면의 CSP를 관리합니다.
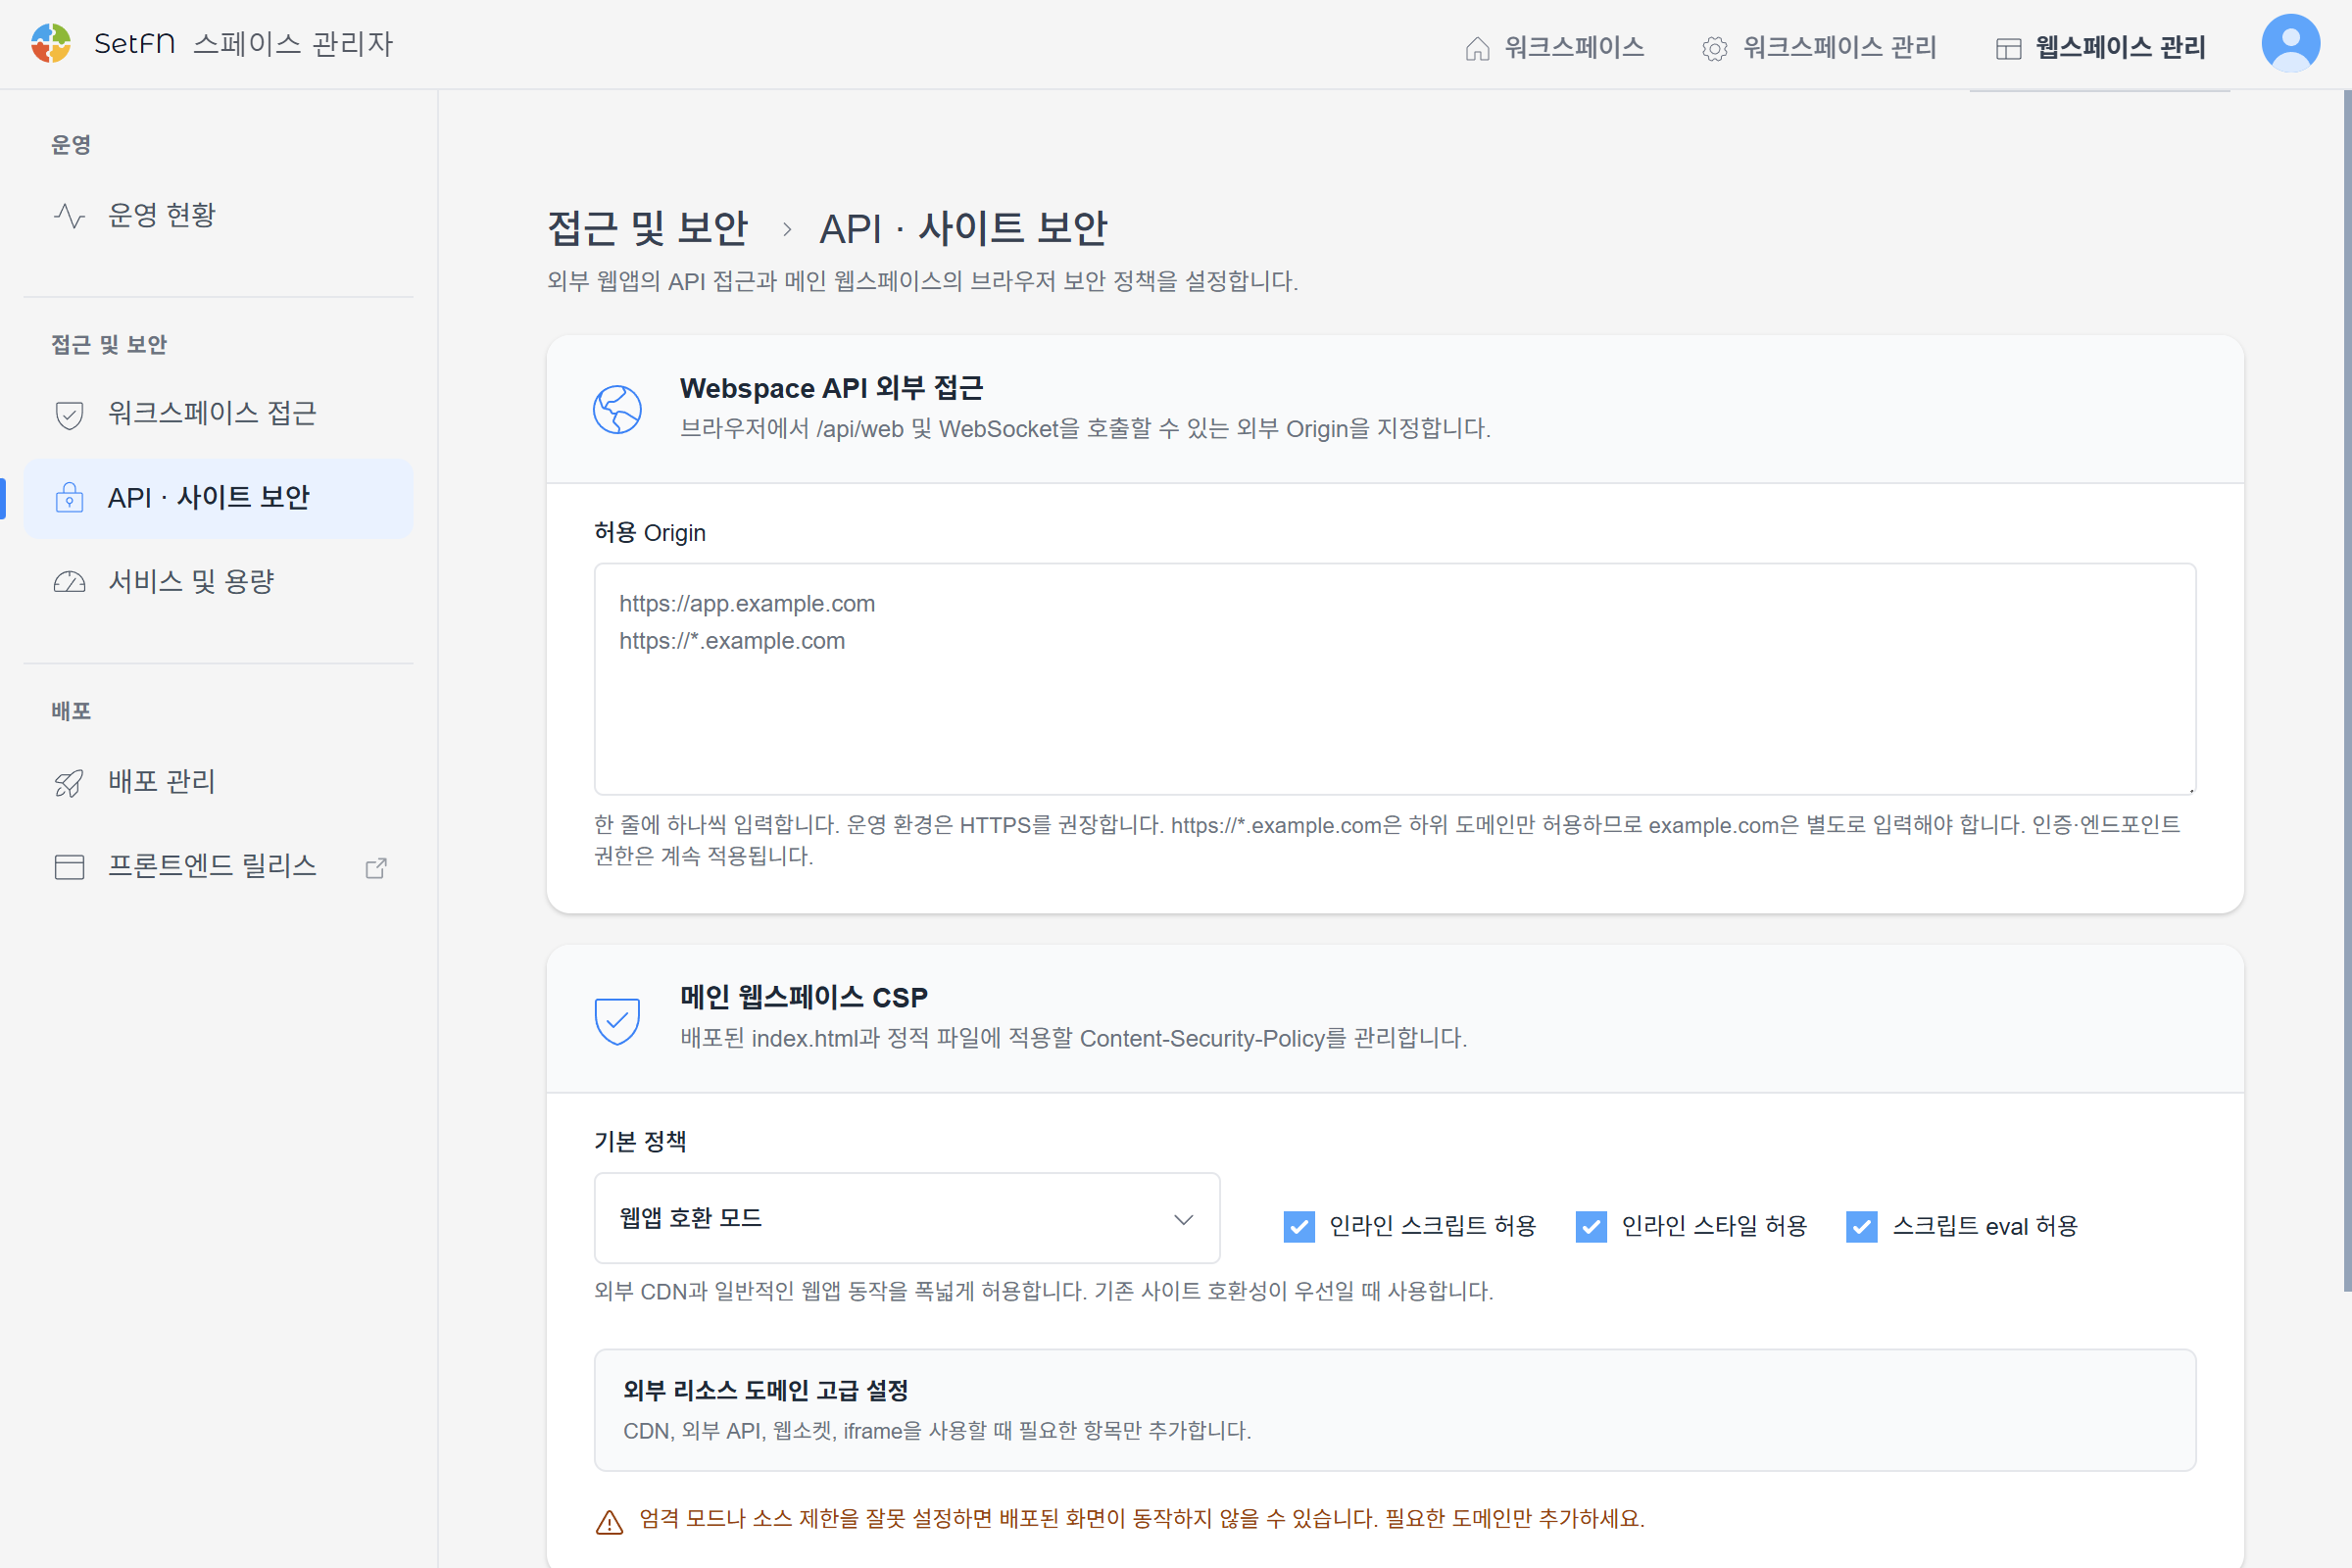
허용 Origin
Origin을 한 줄에 하나씩 입력합니다.
https://app.example.com
https://*.example.com
와일드카드는 하위 도메인만 허용합니다. https://*.example.com을 등록해도 https://example.com은 포함되지 않으므로 필요하면 별도로 입력합니다. 운영 서비스는 HTTPS를 권장합니다.
Origin 허용은 브라우저의 교차 출처 호출 범위를 정하는 설정입니다. 로그인과 각 SFN 엔드포인트의 ACL은 계속 적용됩니다.
Content-Security-Policy
- 웹앱 호환 모드: 외부 CDN과 일반 웹앱 동작을 폭넓게 허용할 때 사용합니다.
- 엄격 모드: 자체 리소스 중심으로 제한합니다. 인라인 스크립트와
eval이 필요한 기존 화면은 먼저 호환성을 확인합니다.
고급 설정에서는 script, style, image, font, connect, media, frame과 frame ancestor 출처를 구분해 추가할 수 있습니다. 필요한 도메인만 등록하고 저장 후 로그인, API, WebSocket, 이미지와 iframe을 실제 배포 주소에서 확인하세요.
정책은 frontend/security.json에 반영됩니다. 잘못된 CSP는 정상 화면도 막을 수 있으므로 변경 전 값을 기록해 두는 것이 좋습니다.