'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
Seguridad de API y sitios
Gestione los orígenes desde los que las aplicaciones externas del navegador pueden invocar las API y WebSocket de Webspace, además de la CSP de las páginas desplegadas.
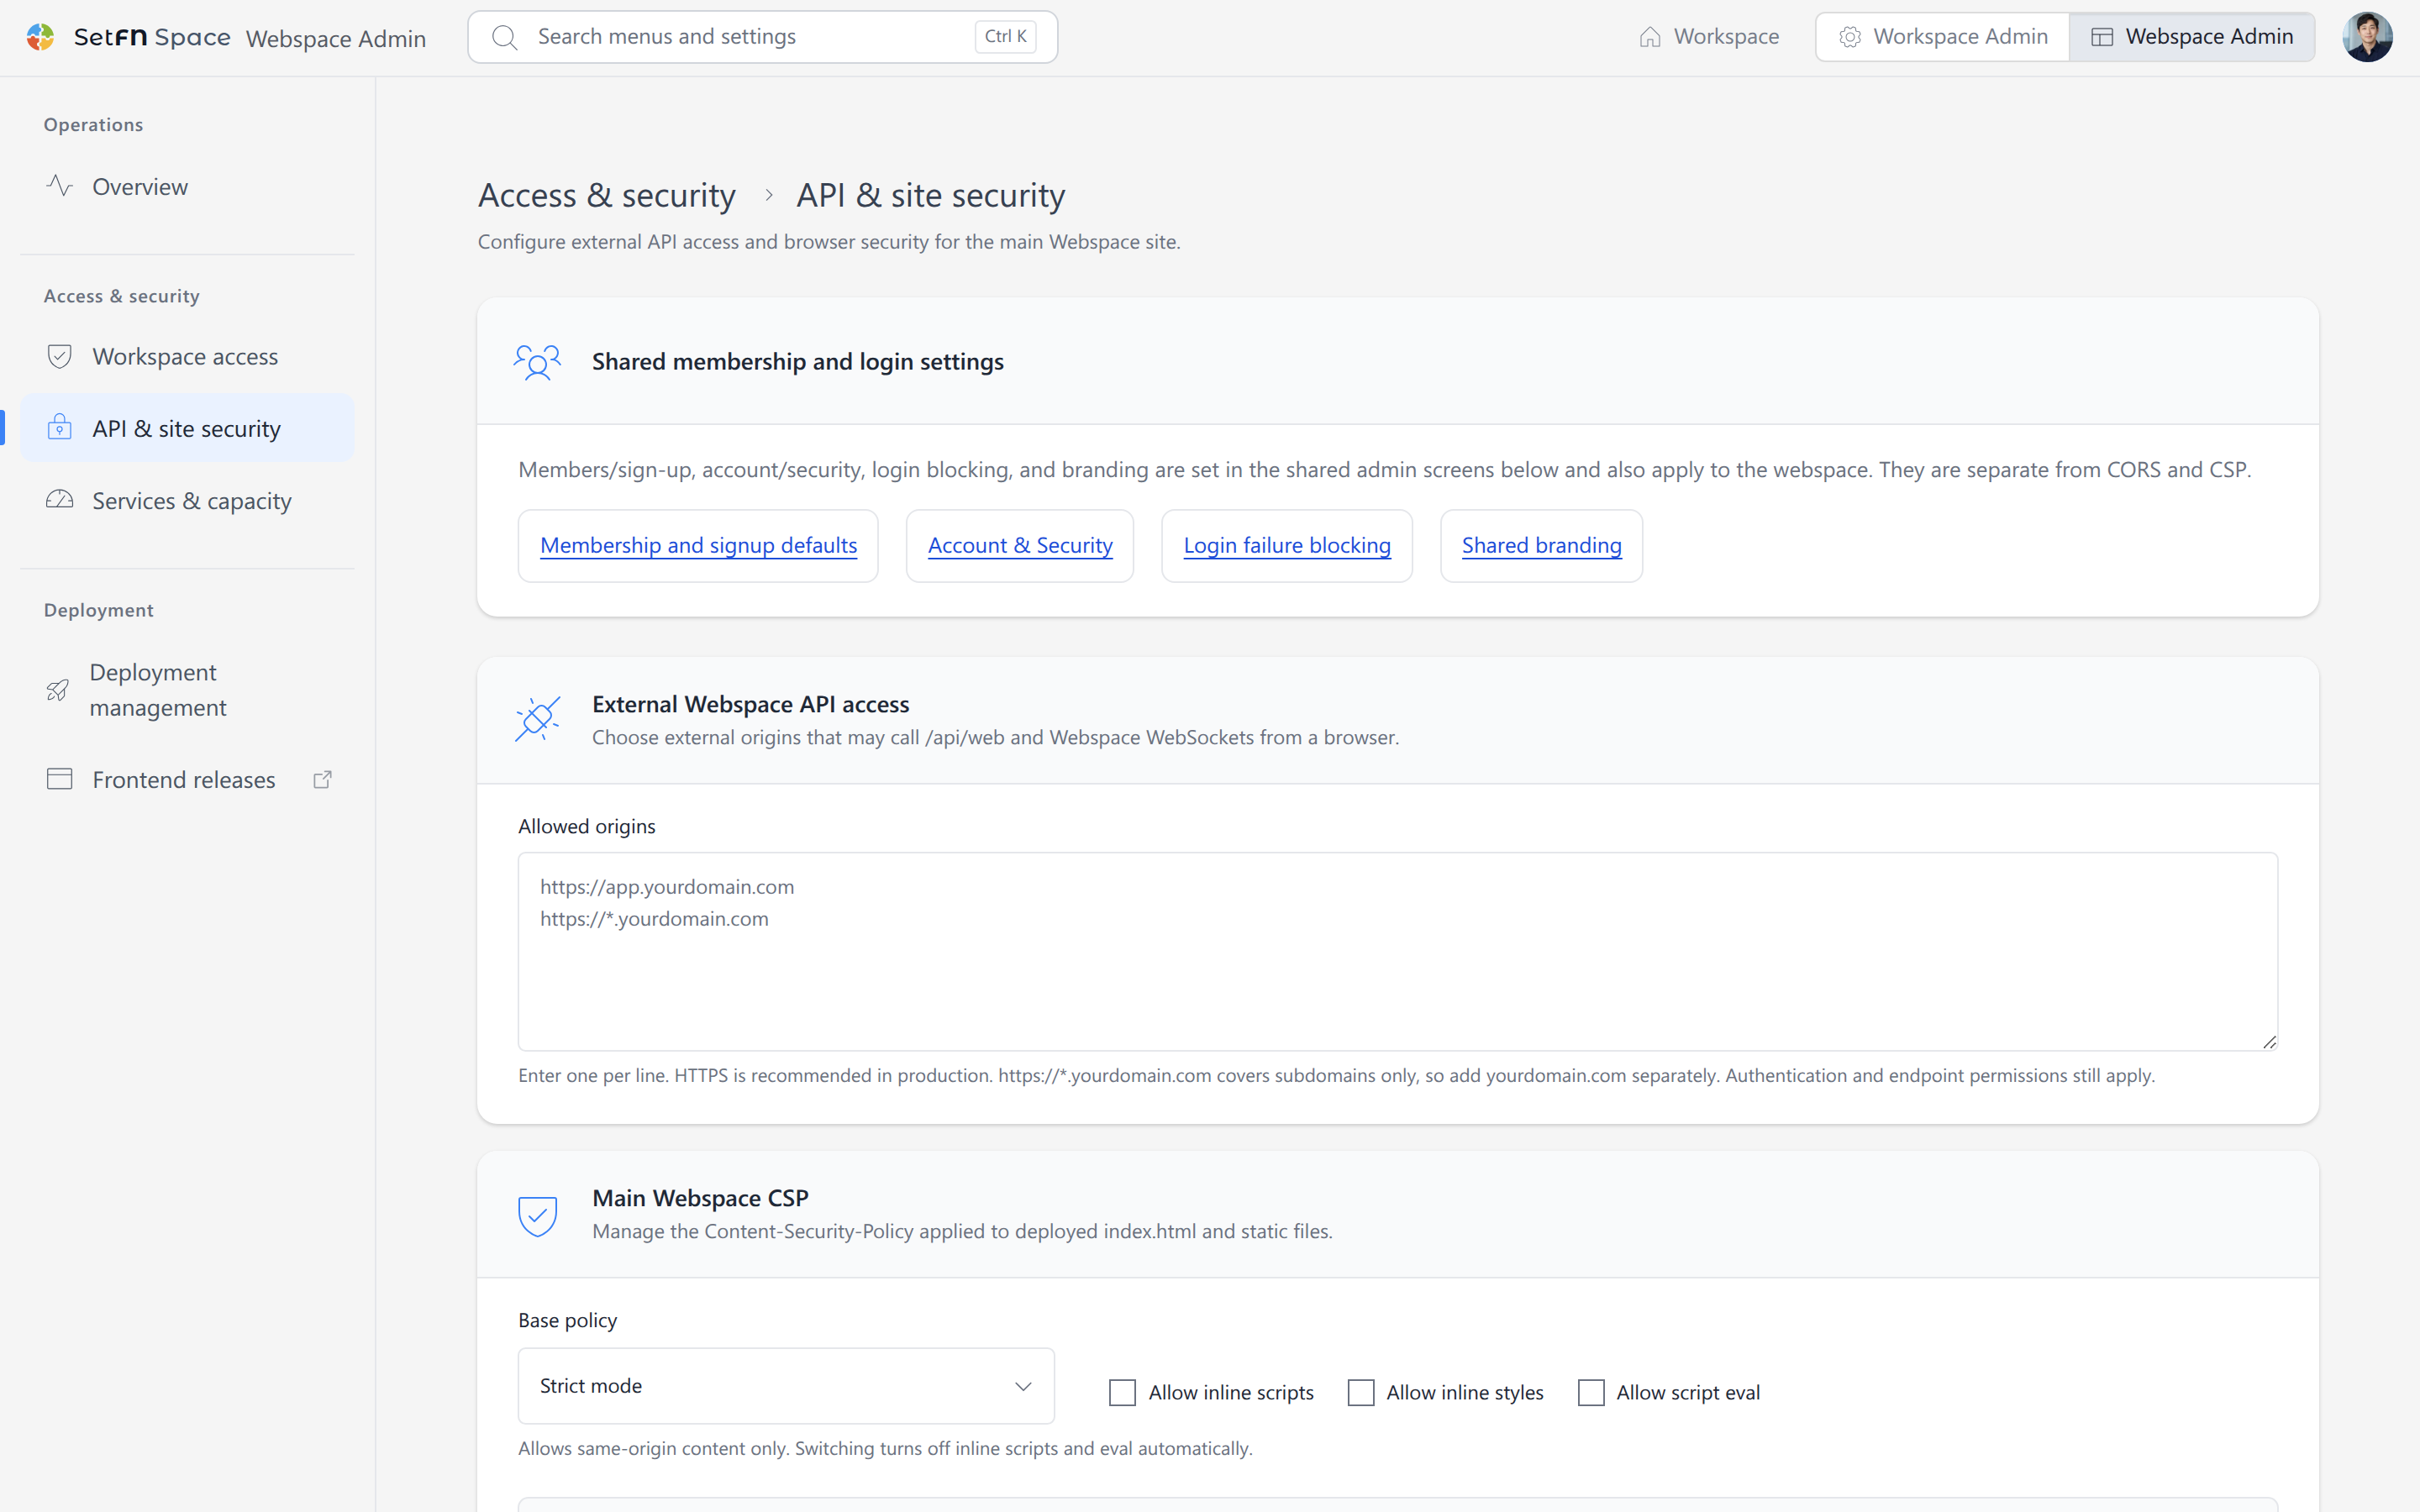
Orígenes permitidos
Introduzca un origen en cada línea.
https://app.example.com
https://*.example.com
Los comodines solo permiten subdominios. Registrar https://*.example.com no incluye https://example.com; añádalo por separado si es necesario. Se recomienda HTTPS para servicios de producción.
La autorización del origen define el ámbito de las llamadas entre orígenes del navegador. Los requisitos de inicio de sesión y la ACL de cada endpoint SFN siguen aplicándose.
Content-Security-Policy
Web app compatibility: úselo cuando necesite una amplia compatibilidad con CDN externas y el funcionamiento habitual de aplicaciones web.Strict mode: limita las páginas principalmente a sus propios recursos. Bloquea los scripts y estilos escritos dentro del HTML yeval; la primera versión del frontend comienza en este modo. Compruebe antes la compatibilidad de las páginas existentes que necesiten ese código.
External domains permite añadir por separado orígenes de scripts, estilos, imágenes, fuentes, conexiones, medios, marcos y antecesores de marcos. Añada solo los dominios necesarios. Después de guardar, compruebe en la dirección desplegada el inicio de sesión, las API, WebSocket, las imágenes y los iframe.
La política se escribe en frontend/security.json. Una CSP incorrecta puede bloquear una página válida, por lo que conviene registrar los valores actuales antes de cambiarlos.