'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
API- und Site-Sicherheit
Hier verwalten Sie die Origins, von denen externe Browser-Apps die Webspace-API und WebSocket aufrufen dürfen, sowie die CSP der bereitgestellten Webansichten.
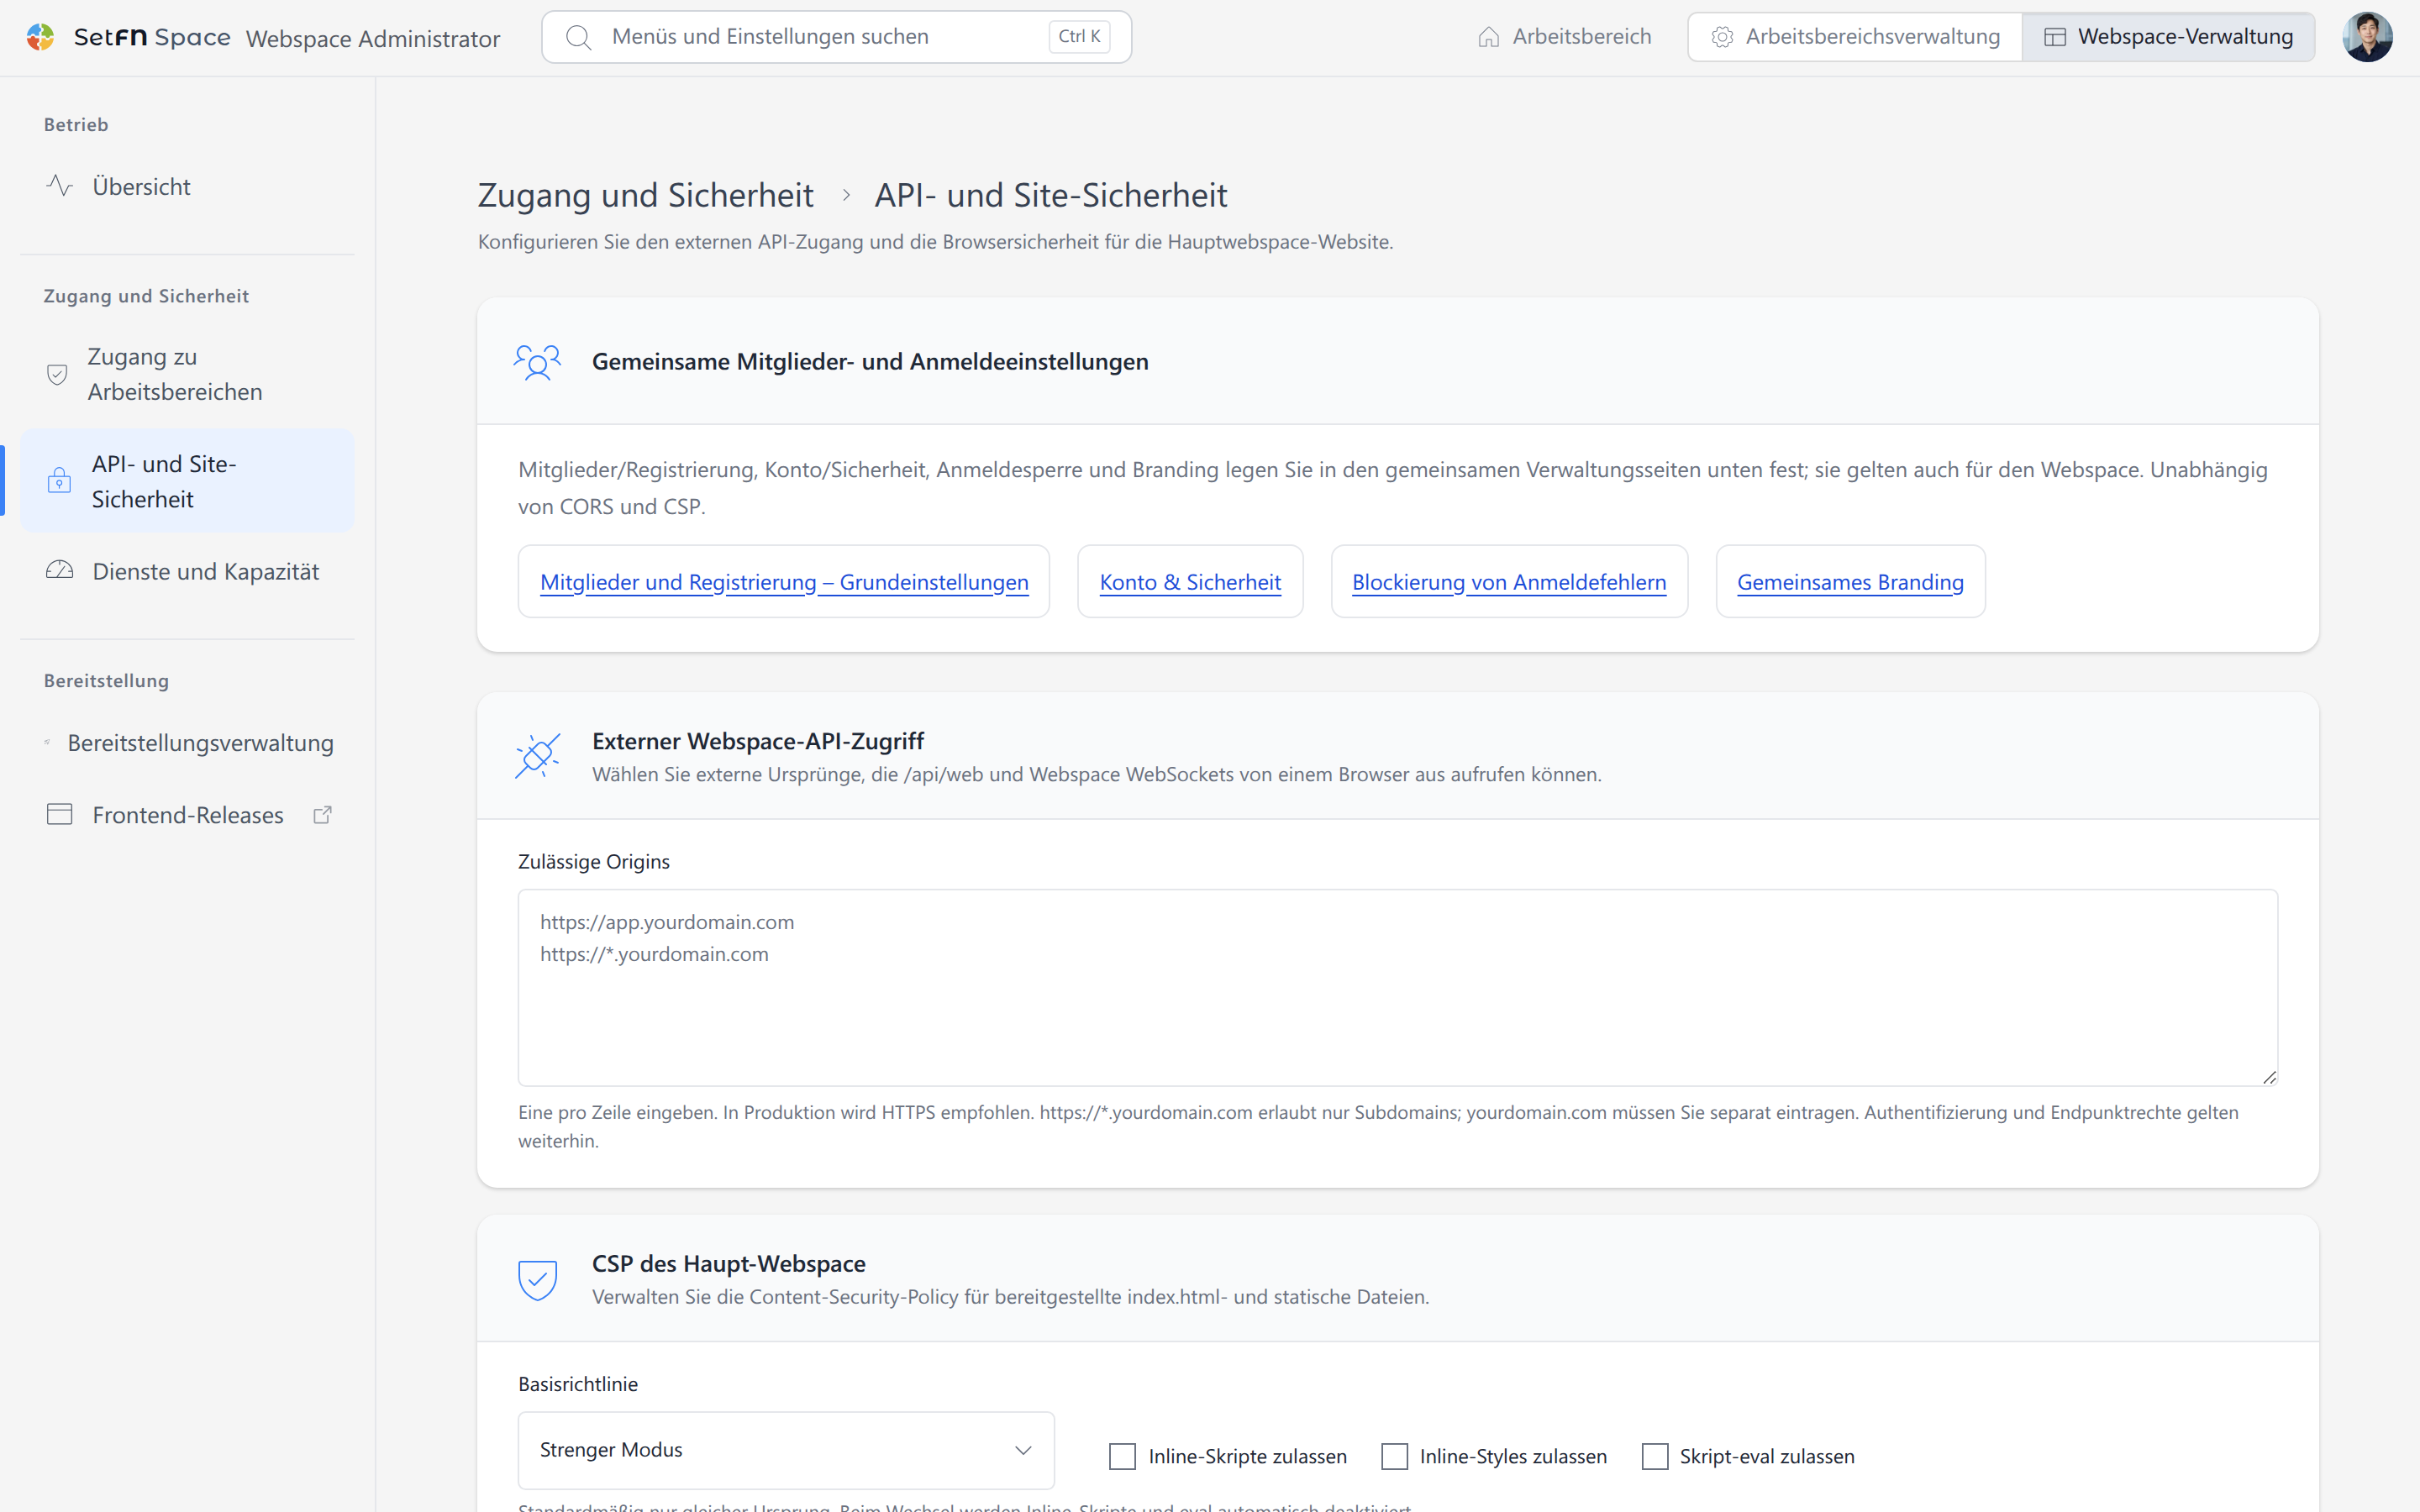
Zulässige Origins
Geben Sie pro Zeile einen Origin ein.
https://app.example.com
https://*.example.com
Ein Platzhalter erlaubt nur Subdomains. Auch wenn Sie https://*.example.com registrieren, ist https://example.com nicht enthalten. Tragen Sie es bei Bedarf separat ein. Für Produktionsdienste wird HTTPS empfohlen.
Die Origin-Freigabe legt den Umfang der Cross-Origin-Aufrufe des Browsers fest. Die Anmeldung und die ACL jedes SFN-Endpunkts gelten weiterhin.
Content-Security-Policy
- Web-App-Kompatibilität: Verwenden Sie diesen Modus, wenn externe CDNs und das übliche Verhalten von Web-Apps weitgehend erlaubt sein sollen.
- Strenger Modus: Beschränkt die Seite im Wesentlichen auf eigene Ressourcen. Direkt in das HTML geschriebene Skripte und Styles sowie
evalwerden blockiert; bei der ersten Veröffentlichung eines Frontends wird mit diesem Modus gestartet. Prüfen Sie bei bestehenden Ansichten, die solchen Code benötigen, zuerst die Kompatibilität.
Unter Externe Domains können Sie Quellen getrennt für script, style, image, font, connect, media, frame und frame ancestor hinzufügen. Registrieren Sie nur die benötigten Domains und prüfen Sie nach dem Speichern Anmeldung, API, WebSocket, Bilder und iframes unter der tatsächlichen Bereitstellungsadresse.
Die Richtlinie wird in frontend/security.json übernommen. Eine fehlerhafte CSP kann auch eine funktionierende Seite blockieren. Notieren Sie sich daher vor Änderungen die bisherigen Werte.