'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
보안 설정
보안 설정에서는 비정상적인 로그인 시도를 감지해서 자동으로 IP, 사용자, 디바이스를 차단하는 정책을 관리합니다. 로그인 실패 횟수, 시간 기반 정책, 패턴 감지 등을 설정해서 무차별 공격(brute force)으로부터 Space를 보호할 수 있습니다.
보안 설정 화면 열기
관리자 화면의 보안 관리에서 보안 설정 탭을 클릭합니다.
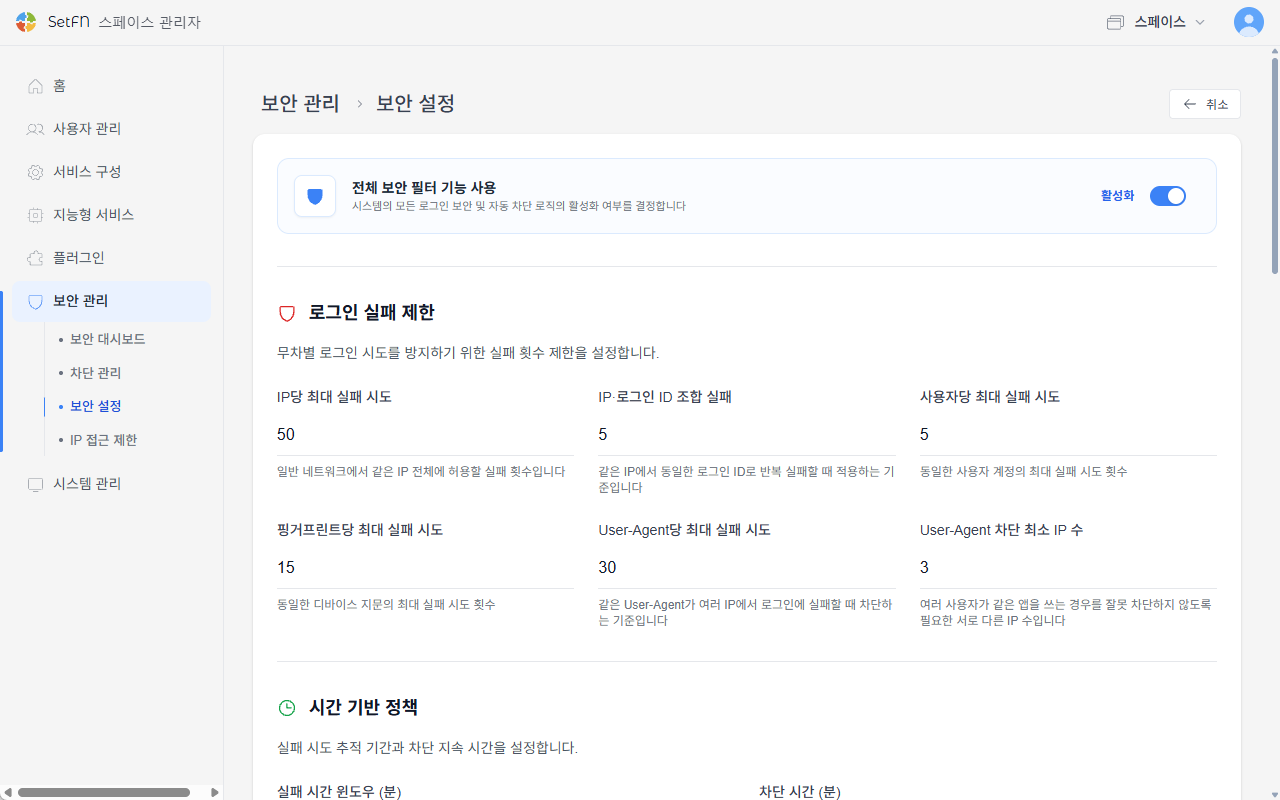
전체 보안 필터 기능 사용
- 시스템의 모든 로그인 보안 및 자동 차단 로직의 활성화 여부를 결정합니다.
- 비활성화하면 아래의 모든 세부 설정이 함께 꺼집니다.
로그인 실패 제한
무차별 로그인 시도를 방지하기 위한 실패 횟수 제한을 설정합니다.
| 항목 | 설명 |
|---|---|
| IP당 최대 실패 시도 | 일반 네트워크에서 같은 IP 전체에 허용할 실패 횟수입니다 |
| IP·로그인 ID 조합 실패 | 같은 IP에서 동일한 로그인 ID로 반복 실패할 때 적용하는 기준입니다 |
| 사용자당 최대 실패 시도 | 동일한 사용자 계정의 최대 실패 시도 횟수 |
| 핑거프린트당 최대 실패 시도 | 동일한 디바이스 지문의 최대 실패 시도 횟수 |
| User-Agent당 최대 실패 시도 | 같은 User-Agent가 여러 IP에서 로그인에 실패할 때 차단하는 기준입니다 |
| User-Agent 차단 최소 IP 수 | 여러 사용자가 같은 앱을 쓰는 경우를 잘못 차단하지 않도록 필요한 서로 다른 IP 수입니다 |
시간 기반 정책
실패 시도 추적 기간과 차단 지속 시간을 설정합니다.
| 항목 | 설명 |
|---|---|
| 실패 시간 윈도우 (분) | 실패한 로그인 시도를 추적하는 시간 범위 |
| 차단 시간 (분) | 공격자를 차단할 시간 (최대 7일) |
고급 차단 설정
점진적 차단과 같은 고급 보안 기능을 설정합니다.
| 항목 | 설명 |
|---|---|
| 누진 차단 활성화 | 반복적인 공격 시도에 대해 차단 시간을 점진적으로 증가시킵니다 |
| 누진 차단 배수 | 매번 차단 시간을 증가시킬 배수 |
| 최대 차단 시간 (시간) | 점진적 차단의 최대 시간 (최대 7일) |
패턴 감지
의심스러운 로그인 패턴을 자동으로 감지하고 차단합니다.
| 항목 | 설명 |
|---|---|
| 패턴 탐지 활성화 | 비정상적인 로그인 패턴을 감지하여 자동으로 차단합니다 |
| 의심스러운 패턴 임계값 | 의심스러운 패턴으로 간주할 점수 임계값 |
속도 제한
단시간 내 과도한 로그인 시도를 제한합니다.
| 항목 | 설명 |
|---|---|
| 속도 제한 활성화 | 지정된 시간 내 로그인 시도 횟수를 제한합니다 |
| 속도 제한 윈도우 (초) | 속도를 측정할 시간 창 |
| IP·로그인 ID 요청 제한 | 같은 IP와 로그인 ID 조합에 허용할 요청 횟수 |
| IP 전체 요청 제한 | 공용망으로 등록되지 않은 IP의 전체 로그인 요청 상한 |
화이트리스트
특정 IP 주소나 사용자는 보안 제한에서 제외할 수 있습니다.
- 화이트리스트 IP:
+ IP 주소 추가버튼으로 등록합니다. - 화이트리스트 사용자:
+ 사용자 추가버튼으로 등록합니다. - 사내 공용 네트워크: IP 전체 제한만 완화합니다. 계정 및 분산 공격 탐지는 계속 적용됩니다.
+ 공용 네트워크 추가버튼으로 등록합니다.
팁: 사내망에서만 접속한다면, 사내망 IP(대역)를 사내 공용 네트워크로 등록해두는 것을 권장합니다. 계정 차단이나 분산 공격 탐지까지 함께 해제되는 것은 아니므로, 화이트리스트 IP 등록보다 더 안전합니다.
보안 알림
보안 이벤트 발생 시 관리자에게 알림을 보낼지 설정합니다.
| 항목 | 설명 |
|---|---|
| 관리자 알림 활성화 | 보안 이벤트 발생 시 관리자에게 실시간 알림을 보냅니다 |
| 알림 임계값 | 이 횟수 이상의 실패 시도 시 알림을 보냅니다 |
주의 사항
- 너무 엄격하게 설정하면 정상 사용자도 차단될 수 있습니다. 비밀번호를 잊은 사용자가 반복해서 차단되는 경우를 고려하세요.
- 화이트리스트는 신중하게 관리하세요. 불필요한 예외는 보안 취약점이 될 수 있습니다.
- 설정을 변경한 후에는 테스트 계정으로 차단이 정상 작동하는지 확인하세요.
- 알림 임계값을 너무 낮게 설정하면 알림이 과도하게 발생할 수 있습니다.