'/%3e%3cpath%20id='cross_2'%20data-name='cross%202'%20class='cls-2'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.193%200.007)%20rotate(90)'/%3e%3cpath%20id='cross_3'%20data-name='cross%203'%20class='cls-3'%20d='M20.612,30.43h0a5.361,5.361,0,1,0-10.723,0H0A33.709,33.709,0,0,1,30.569,0V9.75a5.361,5.361,0,1,1,0,10.723V30.43Z'%20transform='translate(67.186%2067.041)%20rotate(180)'/%3e%3cpath%20id='cross_4'%20data-name='cross%204'%20class='cls-4'%20d='M20.6,30.5h0a5.361,5.361,0,1,0-10.723,0H0A33.71,33.71,0,0,1,30.56,0V9.818a5.361,5.361,0,1,1,0,10.723V30.5Z'%20transform='translate(0%2067.041)%20rotate(-90)'/%3e%3c/svg%3e)
Auditprotokoll einsehen
Das Auditprotokoll zeichnet Benutzervorgänge in den Bereichen Teambereich, Persönlich, E-Mail und Authentifizierung in zeitlicher Reihenfolge auf. Dieses Dokument beschreibt, wie Sie das Protokoll anhand von Bedingungen abfragen und was die einzelnen Spalten der Liste bedeuten.
Bevor Sie beginnen
- Erforderliche Berechtigung: Administrator mit Berechtigung zum Einsehen der Aktivitätsprotokolle
- Erforderliche Lizenz: Team oder höher
Auditprotokoll öffnen
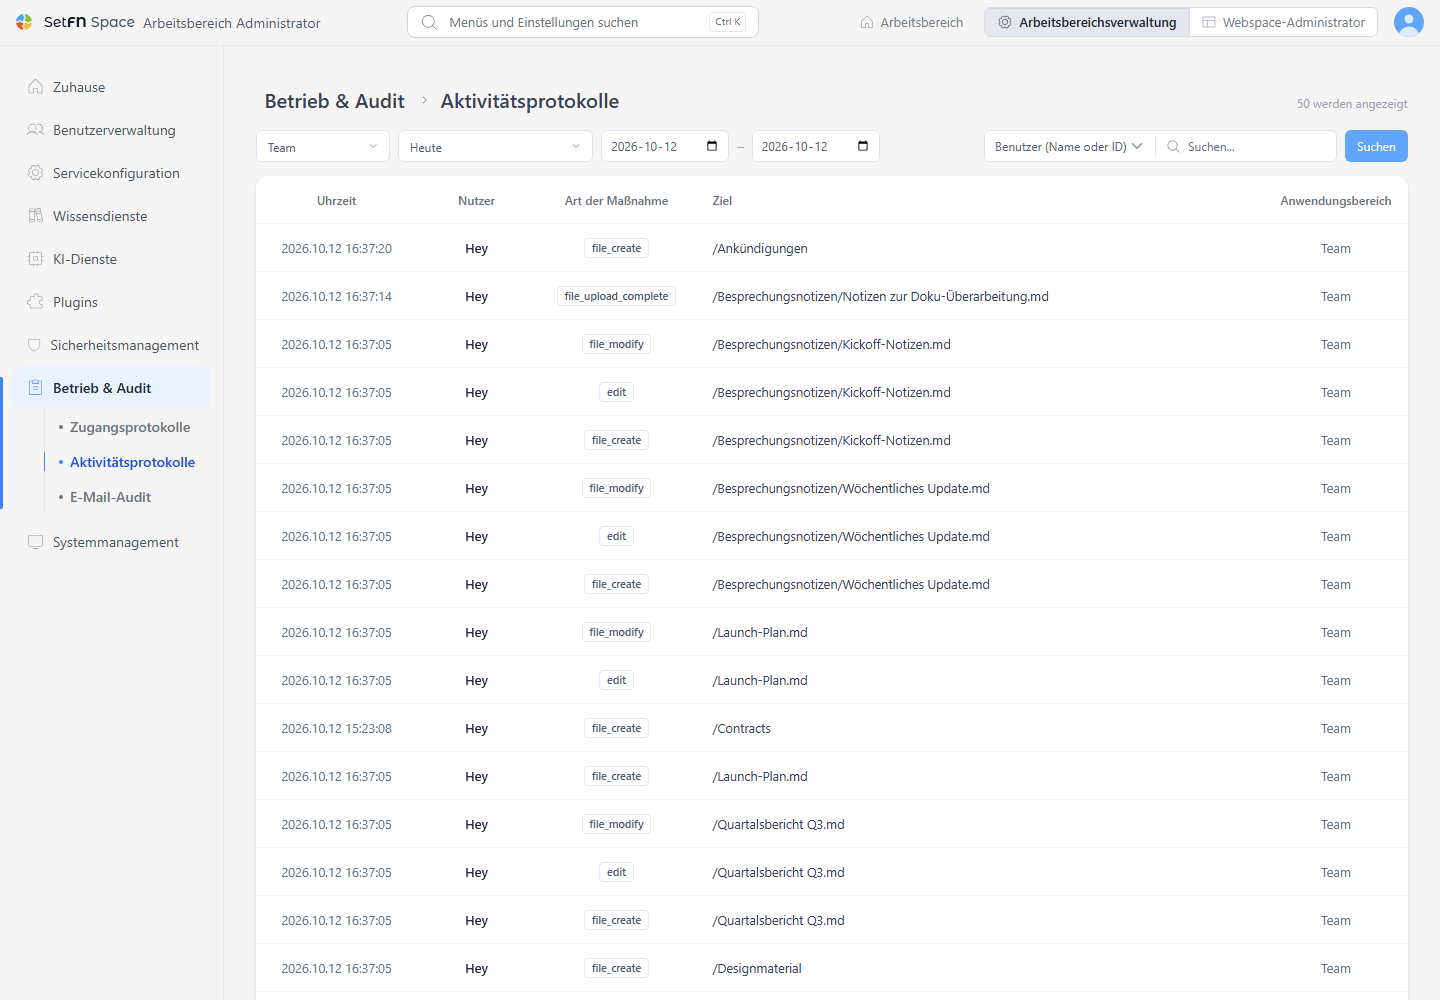
Wählen Sie im Administratorbildschirm das Menü Betrieb & Audit > Aktivitätsprotokolle.
Abfragebedingungen festlegen
Durch Kombinieren der Bedingungen oben im Bildschirm grenzen Sie den Abfragebereich ein.
- Bereich wählen: Wählen Sie unter
Teambereich,Persönlich,E-MailundAuthentifizierungden Bereich, dessen Protokolle Sie prüfen möchten. - Zeitraum wählen: Wählen Sie
Heute,Gestern,Letzte 7 TageoderLetzte 30 Tage, oder wählen SieBenutzerdefiniertund geben Sie Start- und Enddatum ein. - Suchen: Wählen Sie als Suchkriterium
Benutzer (Name oder ID)oderArt der Maßnahme, geben Sie einen Suchbegriff ein und wählen Sie die SchaltflächeSuchen.
Wenn Sie eine Bedingung ändern, wird die Liste neu abgefragt, und oben rechts im Bildschirm wird die Anzahl der auf der aktuellen Seite geladenen Einträge als N werden angezeigt angezeigt. Das ist nicht die Gesamtsumme aller Suchergebnisse.
Protokollliste prüfen
Die Liste besteht aus folgenden Spalten.
| Punkt | Beschreibung |
|---|---|
| Uhrzeit | Datum und Uhrzeit des Vorgangs |
| Benutzer | Spitzname des Benutzers, der den Vorgang ausgeführt hat |
| Aktionstyp | Art des ausgeführten Vorgangs, z. B. file_create, file_modify, edit, comment_create |
| Ziel | Pfad der Datei oder des Ordners, in dem der Vorgang stattgefunden hat |
| Anwendungsbereich | Bereich, in dem der Vorgang stattgefunden hat (Team, Persönlich, E-Mail, Authentifizierung) |
Mit den Schaltflächen < (vorherige Seite) und > (nächste Seite) unten in der Liste prüfen Sie die Protokolle anderer Seiten.
Aufzeichnung von Einstellungsänderungen durch Administratoren
Wenn ein Administrator Sicherheits- oder Richtlinieneinstellungen ändert oder Benutzerkonten und Berechtigungen, Sperren, Gerätegenehmigungen oder die Zwei-Faktor-Authentifizierung bearbeitet, wird dies im Anwendungsbereich Authentifizierung aufgezeichnet. In Aktionstyp steht der Name der Aktion (z. B. Sicherheitseinstellungen geändert, Sperre hinzugefügt, Benutzerberechtigungen geändert, Gerät genehmigt, Zwei-Faktor aktiviert, Zwei-Faktor deaktiviert, Wiederherstellungscodes erneuert, Zwei-Faktor zurückgesetzt), und in Ziel werden für jeden geänderten Punkt der vorherige und der neue Wert im Format vorher -> nachher angezeigt, zusammen mit dem ändernden Administrator und der Client-IP. Geheimnisse wie Passwörter und Schlüssel werden nicht aufgezeichnet.
Hinweise
- Wenn Sie eine Zeile der Liste auswählen, wird kein separater Detailbildschirm geöffnet. Die in der Liste angezeigten Informationen sind alles, was zum Vorgang vorliegt.
- Eine Funktion zum Exportieren der Protokolle in eine Datei wird nicht angeboten.